AWS Nitro 沙箱:一个 Agent 一台 VM
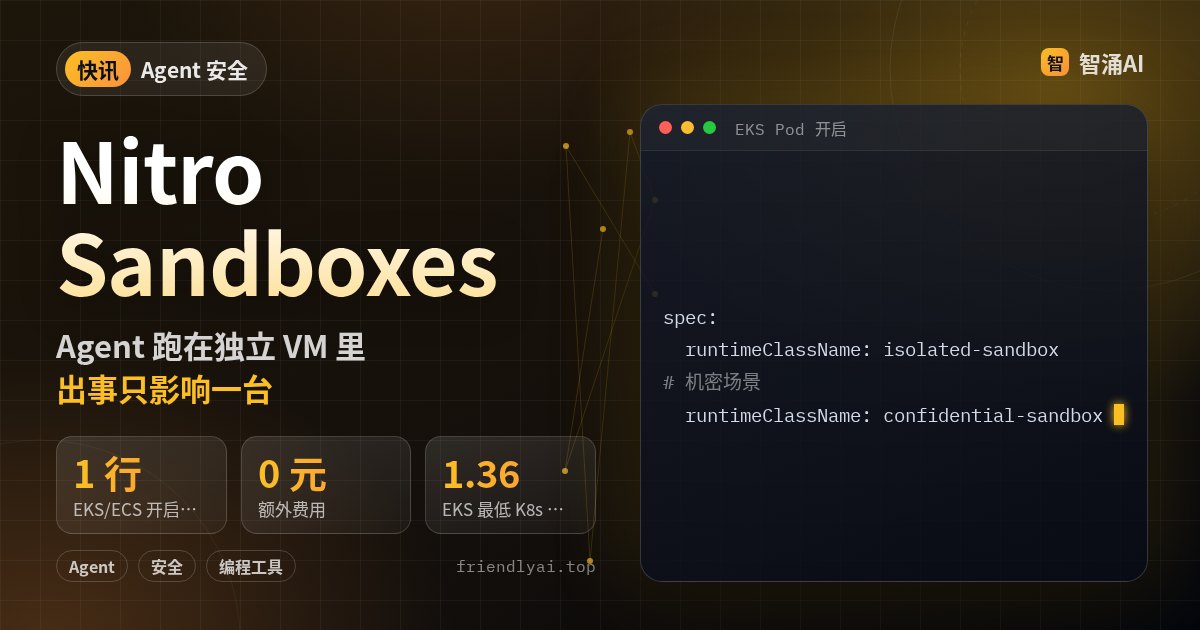
AWS 在 11 月 9 日(美国时间)推出 Nitro Sandboxes:由 Nitro Hypervisor 管理的轻量虚拟机,可以给每个 EKS Pod、ECS 任务或 EC2 上的工作负载单独分一台硬件隔离的 VM。AWS 点名的用途就是运行 AI Agent 和大模型生成的代码。
普通 EKS 集群里,同一节点的 Pod 共用一个 Linux 内核,容器逃逸或内核漏洞会波及邻居。Nitro Sandboxes 让每个 Pod 有自己的内核,宿主机和其他 Pod 都在边界之外。AWS 容器博客给了一个示例:编码 Agent 读 GitHub issue、改代码、跑测试、开 PR,全程在沙箱里,模型只能经 Pod Identity 调 Bedrock,代码仓库只给一个短期细粒度 token,出网只放行 Bedrock 和 GitHub。
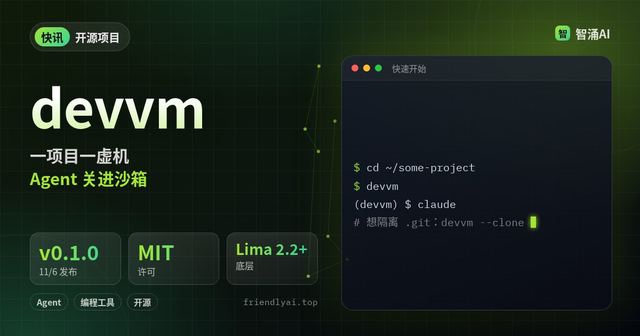
想自己掌控的话,也可以在 EC2 上配合 Firecracker 和自定义 AMI 直接跑。本地给 Agent 建沙箱的做法,可以对照站内的 devvm 快讯。
注意:「接近原生性能」是 AWS 的说法。父实例启动时必须开启 Nitro Enclaves;标准 EKS(非 Auto Mode)要按用户指南自建 AMI。网络白名单要另外配,github.com 这类域名是整体放行,权限范围还得靠 token 控制。