LiteLLM 1.107.0 被投毒:PyPI 与 Docker 镜像带窃密木马
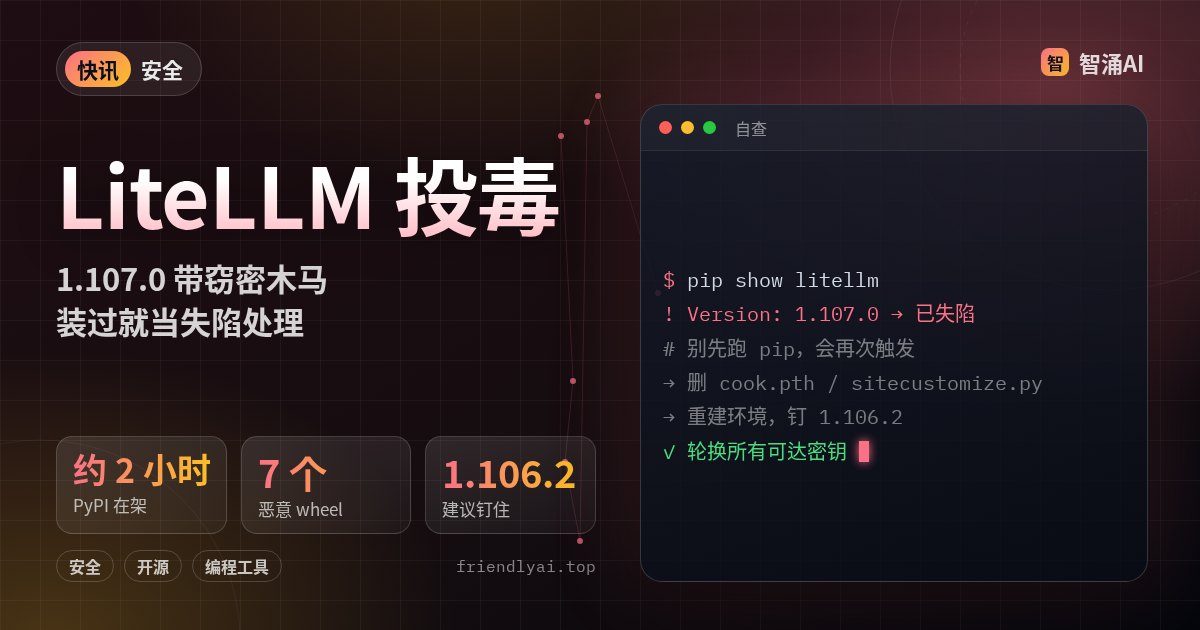
开源大模型网关 LiteLLM 10 月 21 日公告:发布流水线被攻破,带恶意代码的 litellm==1.107.0 在 PyPI 上从北京时间 19:39 挂到 21:23,约 2 小时;Docker Hub 和 GHCR 的 v1.107.0、latest、main-latest、main-stable 标签也在 19:46 到 22:20 之间指向了恶意镜像。
官方给的处置步骤很具体:先别运行 pip(任何 Python 启动都会再次执行恶意的 cook.pth 和 sitecustomize.py),从 shell 删掉这些文件,杀掉持有 /tmp/remote_code_loader.lock 的后台进程,再从零重建环境并钉住 1.106.2。只要装过的机器能上网,就默认数据已经被偷走,要轮换实例角色、代理数据库里的所有模型厂商 key、master key 和数据库密码。
攻击链值得每个团队看一遍:官方称攻击者从一个暴露在公网的内部 LiteLLM 实例日志里拿到了 3 个开发者的 GitHub CLI OAuth token,其中一个属于组织所有者,于是关掉分支保护、改写发布流程。官方还提到,某些情况下 Claude Code 会把 GitHub CLI token 写进响应体,响应日志一开就会落盘。这是 LiteLLM 今年第二次被投毒。
注意:截至官方 20:30 UTC 的更新,调查仍在进行,入侵内部实例的方式尚未确认;以上时间已换算为北京时间。