PHP 曝两个 9.2 分远程代码执行漏洞:8.2–8.5 全线要升级
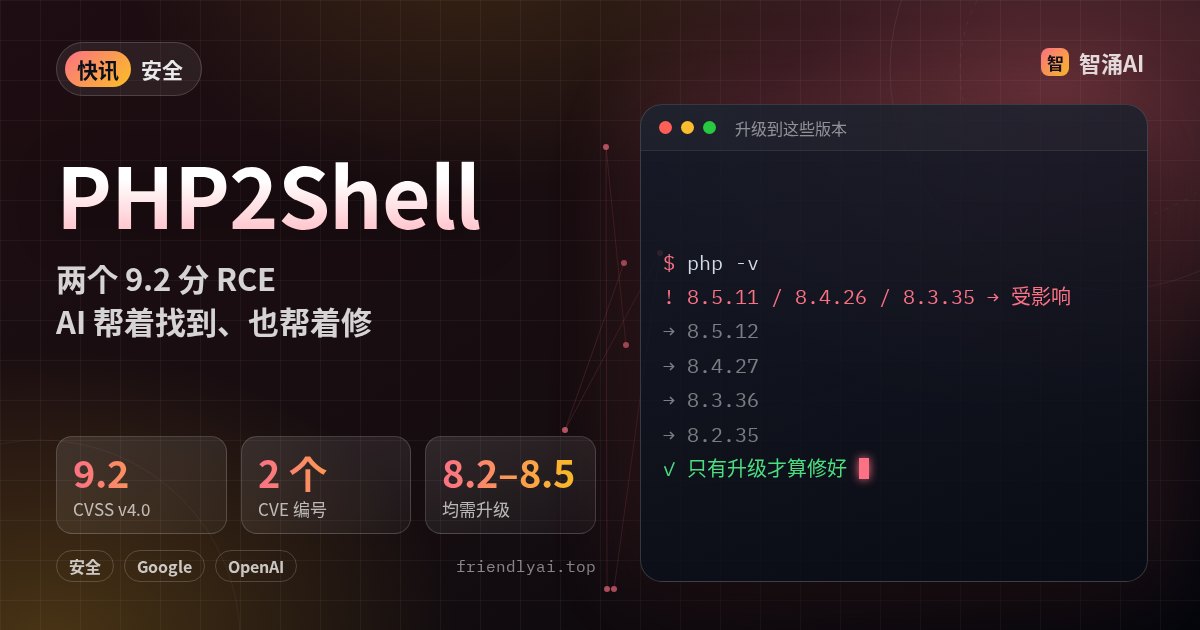
PHP 官方 10 月 21 日 22:00(北京时间)发布 8.5.12、8.4.27、8.3.36、8.2.35 四个安全版本,修复 CVE-2026-109618 和 CVE-2026-109619 两个漏洞,CVSS v4.0 都是 9.2 分,可被未登录的攻击者远程执行代码。
两个漏洞都出在 PHP 引擎处理致命错误(尤其是内存耗尽)的路径上:请求异常中断后,残留的内部状态会被同一 worker 的下一个请求读到,进而造成内存泄露或内存破坏。Wiz 演示了对 WordPress、Drupal、Joomla 最新容器镜像的未授权远程代码执行,还能读出进程内存里的密码和 API key。按 Wiz 的说法,近十年的 PHP 版本至少受其中一个影响,最早到 5.4。
这件事和 AI 直接相关。Wiz 说漏洞代码存在了十多年,难的是把多个缺陷串成能用的利用链;有了前沿模型,一个研究员一周就做完了过去顶尖团队要几个月的工作。另一家安全公司 Calif 和 OpenAI 也参与了发现与补丁验证。之前我们写过 Gemini 4 Argon,这次它在安全研究里派上了用场。
PHP 8.1 及更早版本官方不再更新,PHP 安全团队为 7.4、8.0、8.1 提供了最小化的源码补丁,用发行版包的请找发行商。
注意:「影响 70% 网站」是 Wiz 按 PHP 的整体市场份额估算的,不等于这些网站都能被直接打穿;临时缓解(如关闭 session.upload_progress)只能挡住已知路径。