Cursor 市场 Claude Code 扩展被植入后门
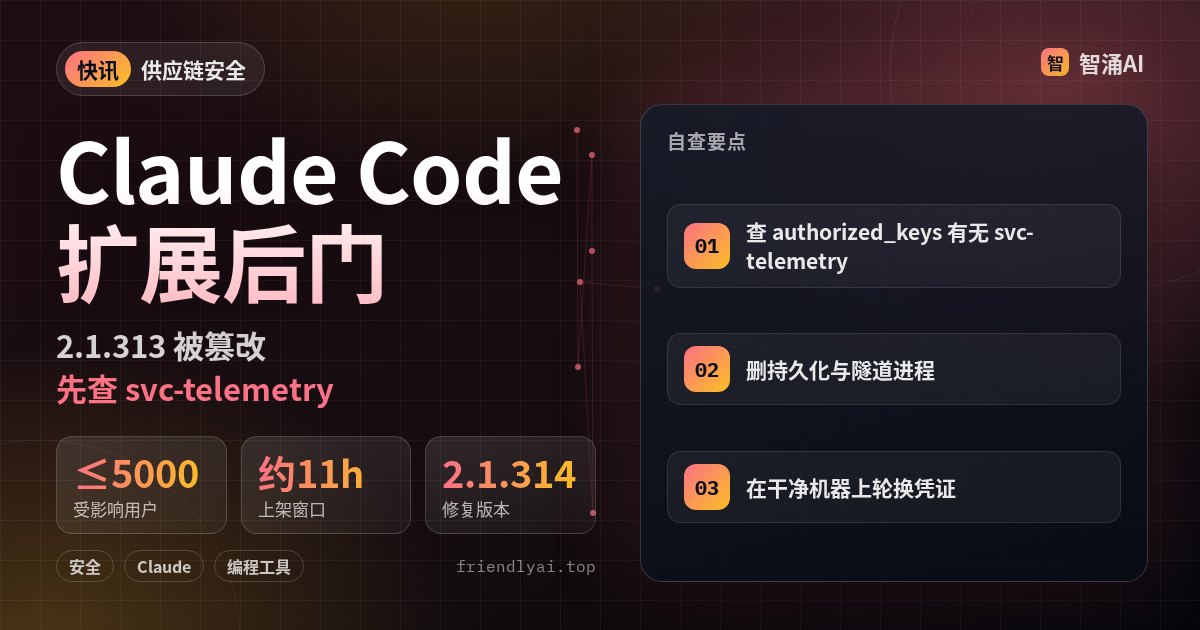
10 月 29 日美国太平洋时间 2:27 到 13:35(北京时间 29 日 17:27 至 30 日 4:35),Cursor 的 VS Code 扩展市场上架了被恶意修改的 Anthropic.claude-code 2.1.312 和 2.1.313。Cursor 发了安全通告,说这两个版本不是 Anthropic 开发的,最多约 5000 名用户装到或自动更新到了它们。
Cursor 的处理是下架恶意版本、整体关停扩展市场、审计其他扩展、轮换密钥后重建上线。Ars Technica 援引安全公司 Phorion 的说法,恶意版本是从 Anthropic 在 Cursor 上的官方账号发布的,账号怎么被拿到,两家公司都还没有解释。Phorion 的分析里,macOS 上的持久化文件是 ~/Library/LaunchAgents/com.apple.sysmond.plist,Linux 上是 @reboot cron。
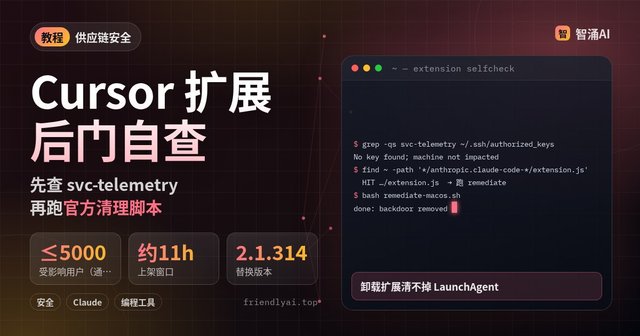
用 Cursor 装过 Claude Code 扩展的人,先跑 grep -qs svc-telemetry ~/.ssh/authorized_keys 看有没有这把公钥。命中了就隔离机器,用 Cursor 提供的修复脚本清理,再从另一台干净的电脑轮换 GitHub、云厂商、npm 等令牌和 SSH 密钥。被窃取的只是环境变量名而不是值,但后门存在期间能做的事不止于此。
需要按步骤自查和清理的,看Cursor 扩展后门自查教程;替换版本说明见Claude Code 2.1.314。
注意:受影响人数、时间窗口和后门行为以 Cursor 通告为准;截至发稿 Anthropic 尚未就入侵途径公开说明,Linux 版本 Cursor 没有给出修复脚本。