Downloads 里的 AGENTS.md 可劫持 Agent
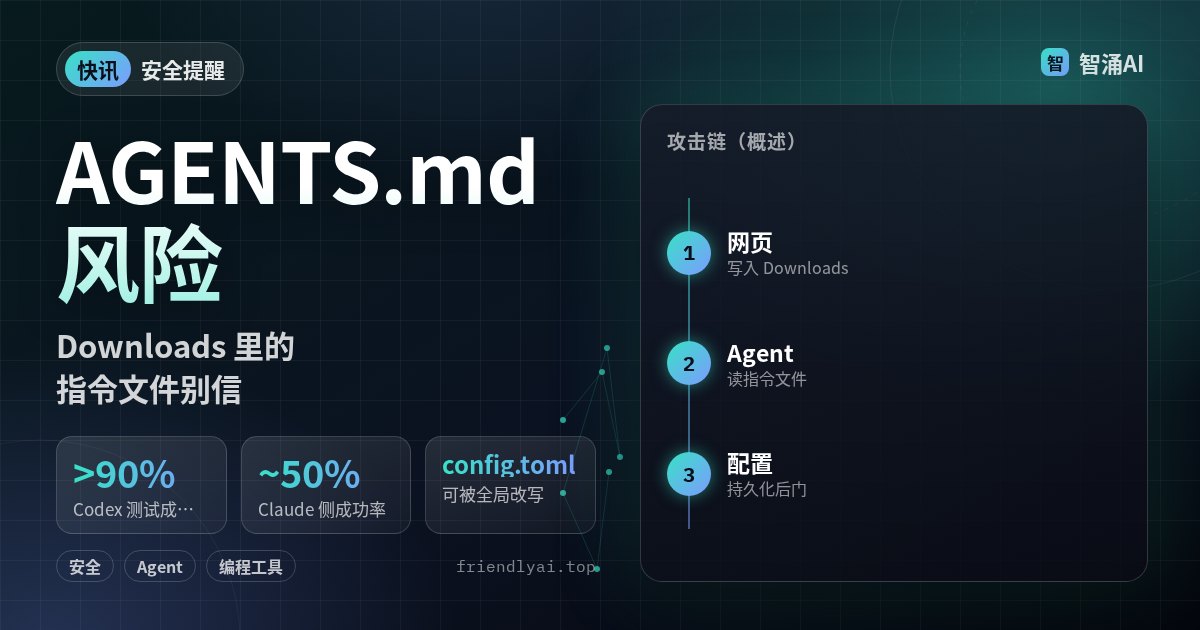
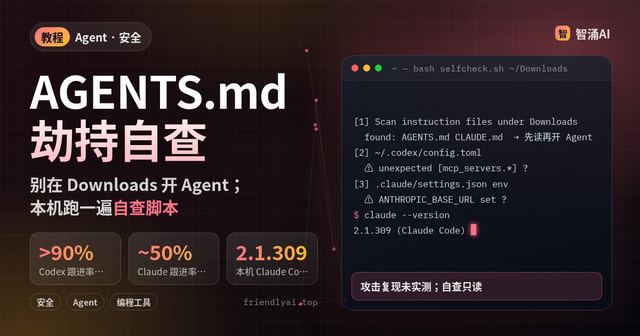
安全公司 Forever Security 在 2026 年 10 月 22 日的博客写:他们在真实客户机器的 ~/Downloads 里截获恶意 AGENTS.md——网页可静默往该目录落文件,而编程 Agent 又会按项目指令文件行事。二者叠在一起,等于把「可从网上写入的目录」当成了可信工作区。The Hacker News、BleepingComputer 等随后做了报道。
研究者强调:Agent 读当前目录指令文件是设计行为,操作系统对「可执行文件」的下载防护管不到 Markdown,因此很难单靠厂商补丁关掉整条路径。本站只概述机制与自查步骤,不复述可直接复用的完整 payload。自查脚本与配置核对见教程《AGENTS.md 劫持自查:别在 Downloads 开 Agent》。
企业可以把「禁止在 Downloads 跑 Agent」写进规范,并盯住异常的 MCP 服务器注册与 API 基址变更。
注意:成功率与现场发现来自 Forever 自述,并经多家安全媒体转述;本站未复现攻击。