谷歌威胁报告:从补丁到攻击全程无人
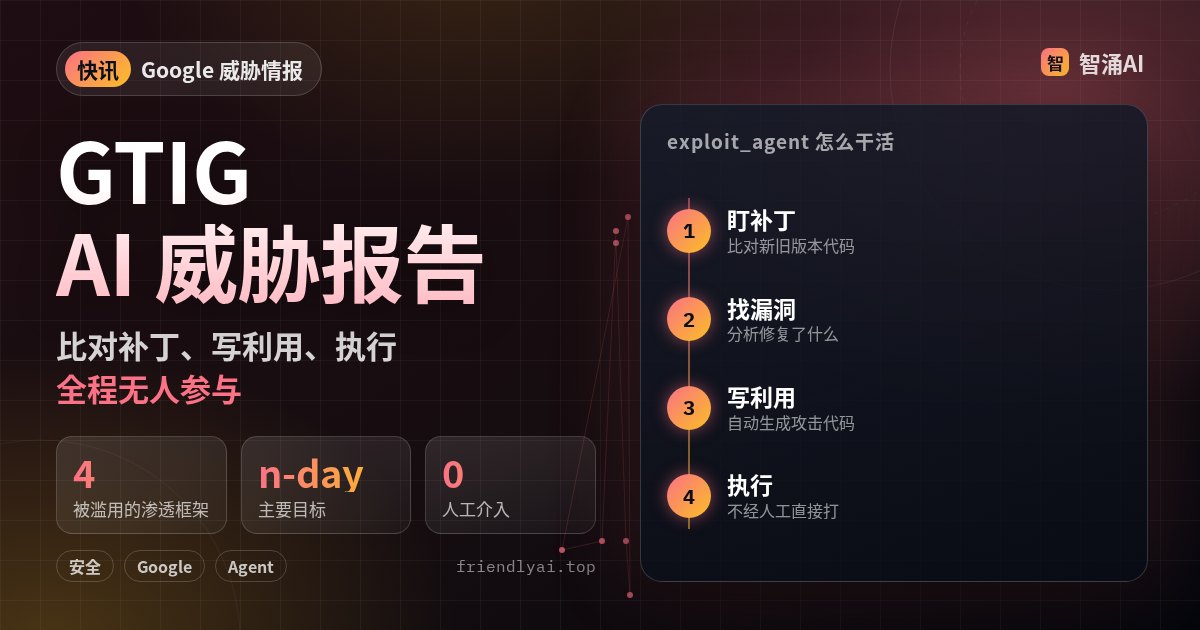
谷歌威胁情报小组(GTIG)和 Mandiant 在 11 月 16 日发布最新一期 AI 威胁追踪报告。报告说,攻击者已经从手工写提示词,转向部署自主的多 Agent 攻击框架。
按报告描述,exploit_agent 接入了多个前沿模型和本地模型,服务器上还有内网侦察、暴力破解、装 webshell、清理其他攻击者 webshell 的脚本。受害者数据显示,操作者主要盯法国的媒体娱乐网站和教育机构网站。GTIG 认为,用 LLM 打已公开补丁的 n-day 漏洞比找 0-day 更划算,因为分析对象就是补丁前后两版代码,补丁公开到被利用的时间窗口会继续缩短。
报告还提到 LLMJacking:盗取企业的模型 API 凭证和云资源,再通过地下代理(LLM Mixers)转卖。站内此前写过微软披露的 ARTEX 攻击。
对运维和开发者,最直接的动作是缩短打补丁周期,并检查 API 密钥和编程 Agent 配置文件有没有被改。
注意:报告来自谷歌,文末推广了自家的 Google AI Threat Defense;攻击规模和受害者数量报告里没有给出。