微软:黑客用开源 AI 渗透框架打 ConnectWise
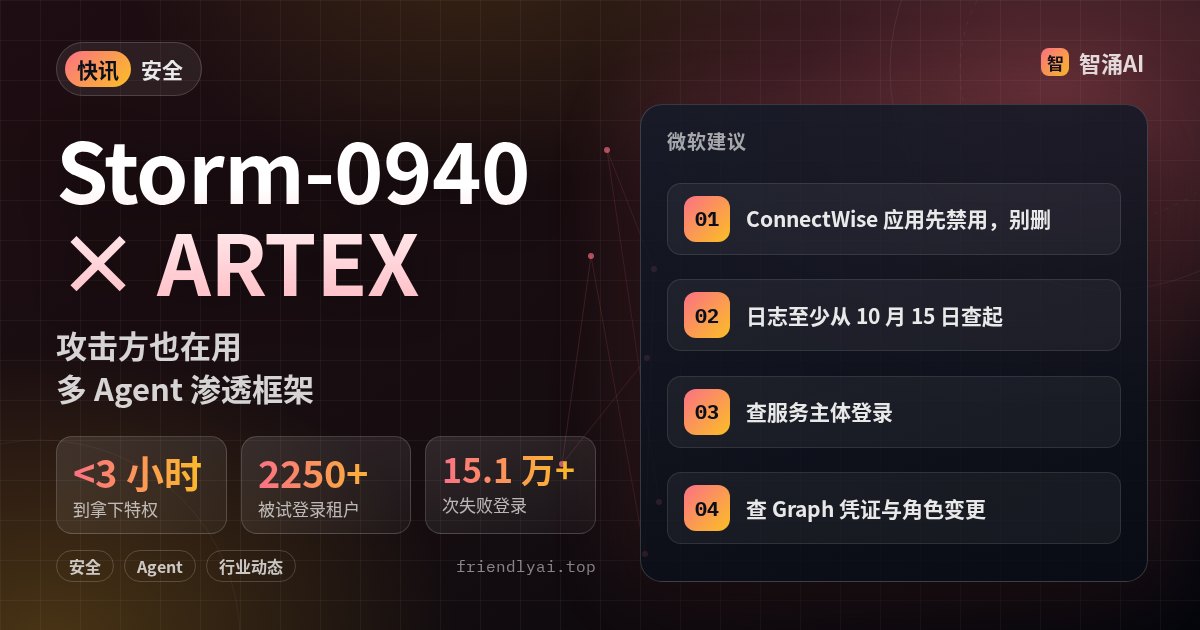
微软安全团队 10 月 21 日发文:被其归为中国国家背景的 Storm-0940,在 ConnectWise 供应链攻击中用上了 ARTEX。这是一个开源的多 Agent 渗透测试框架,Go 加 Next.js 写成,可以接任意大模型。
微软给出的处置建议很具体:ConnectWise 相关应用保持禁用,先别删除,留着取证;日志至少从 10 月 15 日查起;重点看服务主体登录,以及通过 Graph 做的凭证和角色变更。ConnectWise 自己的安全通告是 10 月 16 日发的。微软说自家系统没有被攻破。
AI 渗透框架把侦察、试探、横向移动串成流水线,留给防守方反应的时间被压到了小时级。
注意:归因和数字来自微软一方;ARTEX 作为开源项目本身是给授权渗透测试用的。用 ConnectWise 产品的团队,应以 ConnectWise 官方通告为准逐项排查。