OpenAI 发 GPT-6 Cyber 安全模型
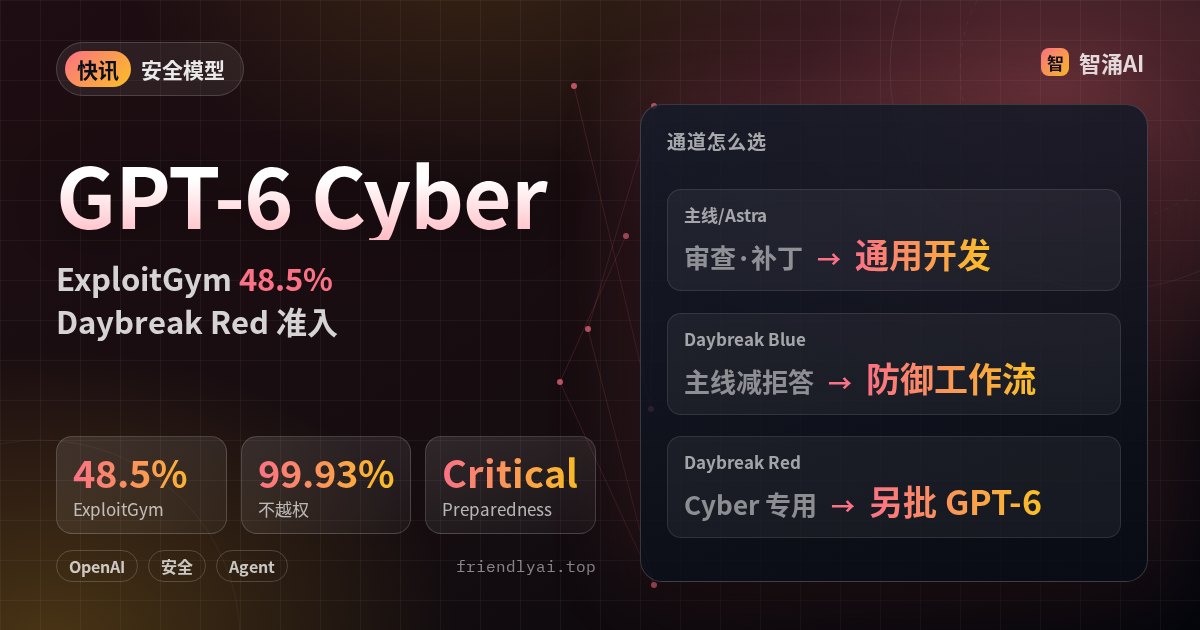
OpenAI 于 2026 年 11 月 5 日(美国时间)发布 GPT‑6 Cyber:面向授权漏洞研究的网络安全模型,经 Daybreak Red 通道向获批客户开放 API 与 Codex。ExploitGym 得分 48.5%(上一代 GPT‑5.6 Cyber 为 32.1%,官方称相对提升约 51%),Preparedness Framework 网络安全能力标为 Critical(上一代为 High)。
发生了什么
官方定位是「对齐的网络安全 Agent」:在研究者划定的范围内发现、验证可利用漏洞,并尽量不越权打无关服务。能力面上,ExploitGym(给定漏洞做利用)从 32.1% 提到 48.5%;另有一套盲源 Web 渗透评测,GPT‑6 Cyber 召回 40.3%,同场 GPT‑6 Astra 为 32.0%。RemoteExploitBench(GitLab / PostgreSQL / Jenkins 等受控环境)上,Astra + Daybreak Blue 拒掉全部任务,Cyber 完成了 95%,唯一失败是远程利用没跑通。
帮助中心的 Daybreak 总览把通道拆开写:标准主线模型做 Secure SDLC / 广义蓝队;Daybreak Blue 给已验证防御工作减拒答;Daybreak Red 才提供 Cyber 专用模型,并要求更强核验与访问控制。个人申请路径目前只到 Blue;Red 面向获批企业组织。
为什么重要
安全团队把它当成「获批才能用的红队模型」:长链路利用开发、大规模代码库挖洞、把发现变成可复现 PoC 与候选补丁。普通应用开发者更常碰到的是主线 Astra 的审查、分流与补丁辅助;默认不必去申请 Red。
站内写过 CWE-bench v2,那条偏公开评测题集;这条偏厂商自研安全 Agent、准入通道与自报实战数字。别把两条当成同一张排行榜。
帮助中心写明:所有 Daybreak Red 组织可用 GPT‑5.6 Cyber;GPT‑6 Cyber 要单独模型批准,打开 Red 不会自动换到 6。
| 通道 | 模型侧重 | 典型用途(官方口径) |
|---|---|---|
| 主线 / Astra | 通用 + 审查 | 安全代码审查、分流、补丁辅助 |
| Daybreak Blue | 主线减拒答 | 漏洞分诊、检测工程、补丁验证等防御流 |
| Daybreak Red | Cyber 专用 | 授权渗透、红队、利用验证与开发 |
可核实数字(均出自 OpenAI 发布页)
- ExploitGym:48.5% vs GPT‑5.6 Cyber 32.1%(相对约 +51%)。
- 范围外服务:无部署提示 99.93% 不越权;有提示 100%。
- Firefox:81 个新型高危;另有 30 个已知问题被标成比原先更严重;披露含候选补丁。
- Linux:复现 1,724 个漏洞,做出 948 个工作利用(同 harness 下 GPT‑5.6 Sol 为 166);向维护者披露 304 个关键发现并附候选补丁。
- 客户引言中的内部榜:Cognition 称内部新洞发现与利用榜 23%(此前最优 13%);CodeRabbit 称高/中危安全问题比生产模型多 66%——均为客户自报,口径以各家内部集为准。
谁该关心、怎么试
已有 Daybreak Red、且组织另批了 GPT‑6 Cyber 的安全研究组:在获批的非默认 API 项目启用 Red,用该项目密钥;Codex 侧用获批工作区,并按客户端版本打开 Daybreak 控件。帮助中心写:API 请求需确认出口 IP 在白名单;若项目开了 Zero Data Retention,还要配好 Private Safety Processing。Responses API 上要显式设模型 ID,并把 access_programs.cyber 设为 daybreak_red——选 Red 通道本身不会替你换模型。
只做防御、代码审查、补丁验证的团队:优先看 Daybreak Blue 与主线 Astra,而不是冲 Red。未获批就按官网申请流程做身份与信任核验。个人路径和企业 Red 路径是分开的;签了合同或完成采购,也不等于自动准入。
滥用与关键基础设施:官方写明加强了错位监测、针对热点漏洞的定向监测、失窃凭据防护,以及对工业控制 / 安全关键系统的高风险协助拦截;并与 Dragos 等在受控靶场上测防御侧可用性。细节与系统卡链接以发布页为准。
注意:上述基准与实战数字均为 OpenAI 或具名客户自报;功能与模型均在准入制度下。未获批组织无法在公开 API 上直接调用 GPT‑6 Cyber。使用须落在你拥有或明确授权测试的系统上,并遵守 OpenAI 使用政策与 Cyber Abuse Policy。
最后
已在 Daybreak 体系内的安全负责人,对照帮助中心核一遍:组织批准、项目开关、IP 白名单、模型是否另批 GPT‑6 Cyber。做应用安全、还不想碰利用开发,继续用主线审查能力即可;公开修漏洞题集仍可参考 CWE-bench v2。