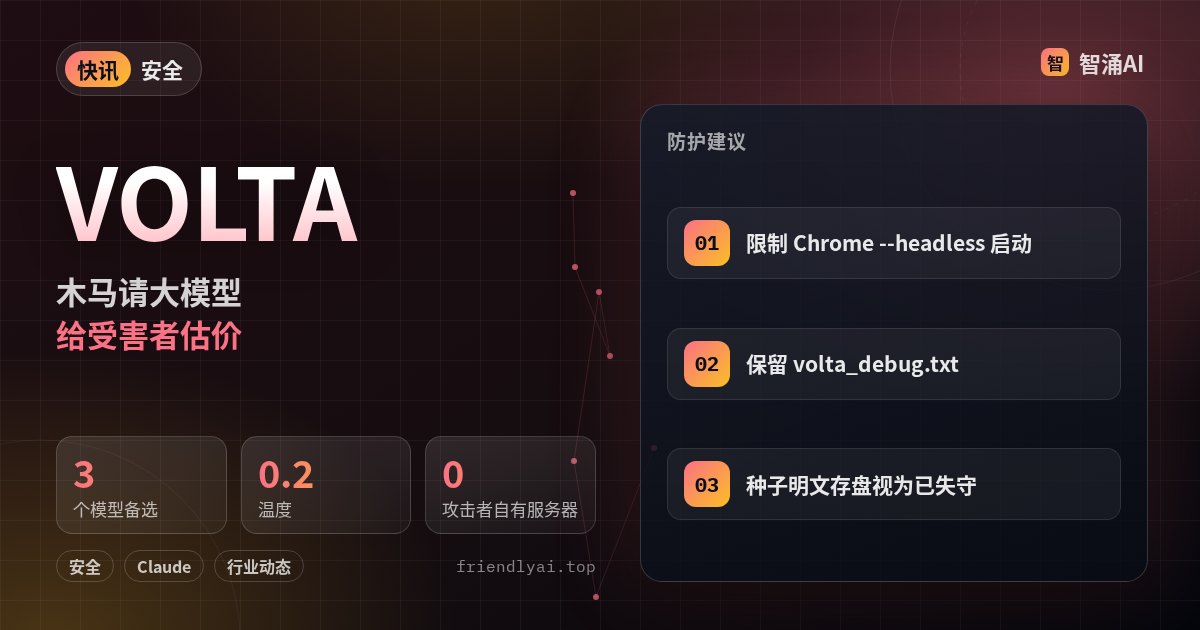
VOLTA 木马让大模型给受害者“估价”
Cisco Talos 在 10 月 31 日(美国时间)发布报告,分析一款自称 VOLTA-AUTODOXER 的 Windows 窃密木马。它的新东西在偷完数据之后:把受害者的完整档案交给大模型,让模型写一份“目标评估”。
VOLTA 的收集范围很广:浏览器密码和 Cookie、支付卡、加密钱包助记词,Discord、Telegram、Steam、Roblox 会话,SSH 与云服务配置,所有已存 Wi-Fi 密码。之后它还会用偷到的 Gmail 会话搜购物收据确认住址,调 Uber Eats、DoorDash 订单记录,把这些拼成档案再交给模型,让模型以“取证分析师”的口吻写报告。
报告还指出,VOLTA 所有通信端点都属于第三方服务,没有攻击者自建服务器可封;配置留了六个可替换槽位,像是按单编译出售的“生成器”模式。没有 API 密钥时它会跳过大模型环节,照常当普通窃密木马用。
注意:大模型环节是可选的,木马本体靠的仍是绕过 Chrome 应用绑定加密等老手法。防护上,Talos 建议限制哪些进程能以 --headless 启动 Chrome,中招后保留 %APPDATA%\volta_debug.txt,这份日志记着偷了什么、模型调用是否成功,再吊销可能泄露的令牌。