Wiz:10 月至少 9 家 AI 开发平台被攻破
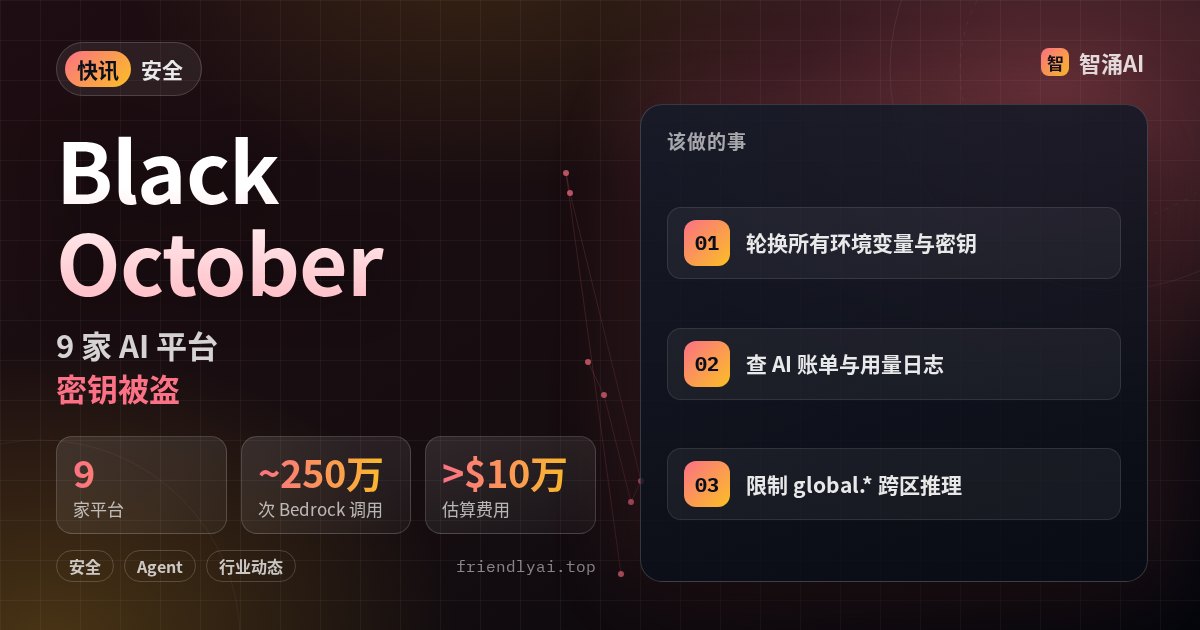
安全公司 Wiz 在 10 月 30 日(美国时间)发文,把 10 月里接连出事的 AI 开发平台串到一起:至少 9 家披露了安全事件,攻击者的共同目标是平台上存的环境变量,尤其是能调用大模型的 API 密钥。
Wiz 没有找到把这些事件连起来的共同漏洞或依赖:Fireworks、Zeabur、Lightning 归因于凭证被盗,Railway 说初始入口是一次提权。但各家公开信息里,攻击者进去后都在找环境变量,尤其是 AI 密钥。偷到的密钥会先被小流量验证可用,几天后转进转售池,被大量调用。案例 A 的密钥 30 小时里被调用约 80 万次,四分之三是 Opus 系列;案例 B 13 小时约 170 万次。Wiz 还追到一个自称“momo”的转售方,关联网站公开售卖大模型调用。
Northflank 的状态页显示,10 月 30 日 19:43(北京时间)收到 Wiz 告警,随即开始修补,随后陆续开放 Postgres、MongoDB、MySQL、Redis 等附加组件的密钥轮换,并给所有用户开了审计日志。已有用户报告存在平台上的 AI 密钥被盗用。站内此前报道过 OpenCode 控制台密钥泄露,属于同一波。
注意:多数事件仍在调查,被盗用规模来自 Wiz 观察到的两个案例;用过上述平台托管密钥的团队,最稳妥的做法是到模型厂商那里吊销旧密钥再换新,并核对近一个月的用量账单。