Open Code Review 是什么:阿里开源的低误报 AI 代码审查
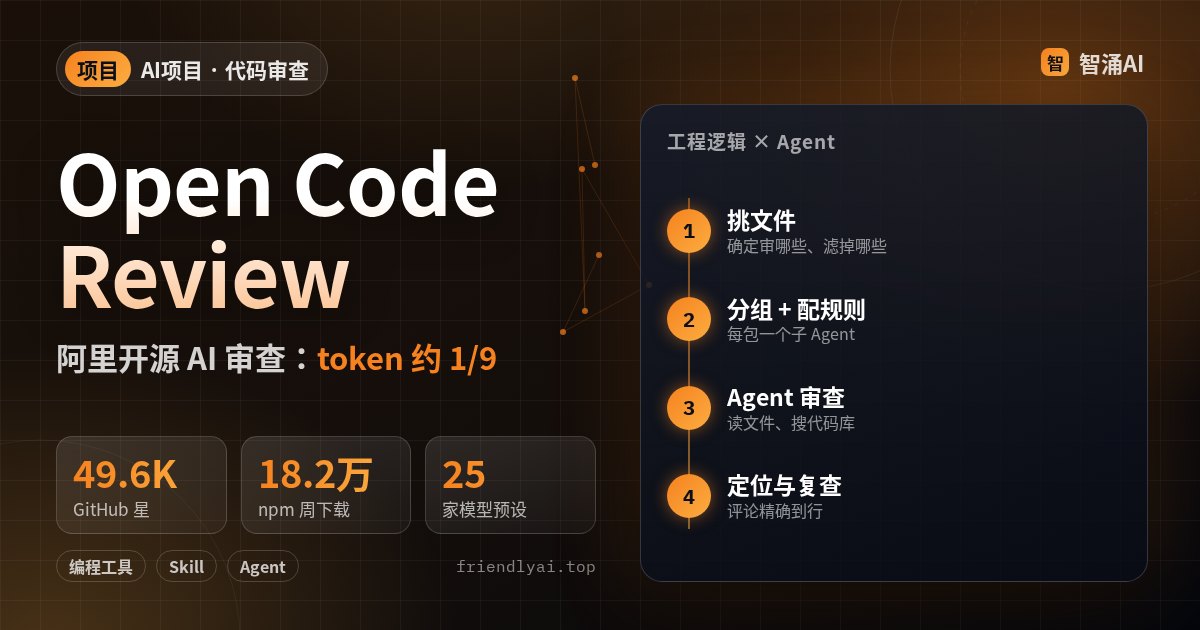
Open Code Review(OCR) 是阿里巴巴开源的 AI 代码审查命令行工具,前身是集团内部用了两年的官方审查助手。截至 2026-11-08(北京时间),GitHub 49,633 星,Apache-2.0;npm 包上周(11-01 至 11-07)下载 182,315 次;最新版 v1.13.6 于 11-05 发布。它自带两个 Agent Skill,能挂进 Claude Code、Codex、Cursor、Kimi Code。
它是什么
OCR 读 Git diff,把改动文件交给一个带工具调用能力的审查 Agent:它能读整份文件、搜代码库、看其他改动文件的上下文,最后输出精确到行的结构化评论。没有 diff 的老代码,用 ocr scan 整文件审。
| 仓库 | github.com/alibaba/open-code-review |
|---|---|
| 作者 | 阿里巴巴(Alibaba Group) |
| 许可证 | Apache-2.0 |
| 热度 | GitHub 49,633 星(GitHub API,2026-11-08 约 15:12 北京时间);npm @alibaba-group/open-code-review 2026-11-01 至 11-07 下载 182,315 次;skills.sh 包页 2 个 Skill、合计 11.3K 次安装(同日抓取) |
| 运行要求 | Git 2.41+;Windows、macOS、Linux;主体用 Go 写成,npm、安装脚本、Release 二进制三种装法 |
| 版本 | v1.13.6(GitHub Release 2026-11-05 19:49 北京时间,npm 同为 1.13.6):新增 C# 审查规则、Starlark 文件支持 |
解决什么问题
README 点名了拿通用 Agent 加 Skill 做审查的三个毛病:改动一多就挑着看、漏文件;报的问题行号对不上;提示词稍改质量就飘。OCR 的办法是把「不能错」的步骤交给写死的工程逻辑,模型只管需要判断的部分:
| 环节 | 谁来做 | 做什么 |
|---|---|---|
| 挑文件 | 工程逻辑 | 确定哪些文件要审、哪些过滤掉 |
| 分组 | 工程逻辑 | 相关文件打成一包(比如中英文两份 properties),每包一个独立上下文的子 Agent,可并发 |
| 配规则 | 模板引擎 | 按文件类型、路径匹配审查规则,不靠提示词去「提醒」 |
| 定位与复查 | 独立模块 | 单独校准评论落在哪一行、内容对不对 |
| 判断问题 | Agent | 审查专用提示词 + 按生产调用数据精简过的工具集 |
官方用自建的 AACR-Bench 做对比:50 个开源仓库、200 个真实 PR、10 种语言,80 多位资深工程师交叉标注出 1,505 个问题,数据集放在 Hugging Face。结论是精确率高、误报少、token 省,但漏得也多一些。拿它当第一道低噪音筛子比较合适,后面仍要有人看。
它的取舍写在明面上:宁可少报,也不让你在一堆误报里翻真问题。
怎么用
# 安装
npm install -g @alibaba-group/open-code-review

# 配模型(交互式,选服务商、填 key、选模型,自动测连通)
ocr config provider
ocr config model
ocr llm test

# 非交互(CI 里用),以 DeepSeek 为例
ocr config set provider deepseek
ocr config set providers.deepseek.api_key $DEEPSEEK_API_KEY

# 审查
ocr review                              # 工作区:暂存、未暂存、未跟踪的改动
ocr review --from main --to feature     # 分支对比(merge-base)
ocr review --commit abc123              # 单个提交
ocr scan --path internal/agent          # 整目录扫描,不需要 diff
ocr review --format json --output result.json   # 给 Agent 读的结果
想在编程 Agent 里直接喊,有两个 Skill:
# 标准 Skill:Agent 调 ocr 跑审查,再按高/中/低分级汇报
npx skills add alibaba/open-code-review --skill open-code-review

# 委托模式 Skill:ocr 只出文件清单和规则,Agent 用自己的模型审
npx skills add alibaba/open-code-review --skill open-code-review-delegate

# Claude Code 插件(在 Claude Code 里输入)
/plugin marketplace add alibaba/open-code-review
/plugin install open-code-review@open-code-review
# 得到 /open-code-review:review 和 /open-code-review:delegate-review
委托模式背后就三步:ocr delegate preview 列出该审的文件和被排除的原因,ocr delegate rule <文件…> 按文件给规则,再由 Agent 自己取 diff 审。官方文档说这是给 Claude Code、Codex、Cursor 这类订阅制 Agent 用,复用订阅额度,OCR 这边一次模型都不调。CI 方面,仓库里有现成的 GitHub Actions 和 GitLab CI 模板,PR 打开或评论 /open-code-review 时触发,把结果作为行内评论贴回去。
上手前看清的几件事
- 标准 Skill 会自己装 CLI:找不到
ocr时,Agent 会直接执行全局 npm 安装,不再问你;没配好模型时会停下来要 key,不会编凭证。介意的话改本地 SKILL.md,改成先问。 - 「审查并修复」会动代码:你说了 review and fix,Agent 会直接修高、中级问题;只说 review 时会先问再改。
- GitHub Actions 模板用
pull_request_target:为了让 fork 来的 PR 也拿得到 secrets。官方说明 OCR 只读 diff、不执行 PR 里的代码,你若在工作流里加了别的步骤,要自己确认不会跑不受信任的代码。 - 遥测:默认关;
ocr config set telemetry.enabled true才开启,数据走 OpenTelemetry 发到你配置的收集端(console 或 OTLP)。 - 评测数字是官方自报:基准由阿里团队搭建,基线是 Claude Code;README 里的分数在图片中,正文只给出「token 约 1/9」这一个明确数字。
适合谁,不适合谁
适合:想在 PR 上加一道 AI 审查、又受不了误报刷屏的团队;手里有国产模型 key、想直接用 DeepSeek / 通义 / Kimi 跑审查的人;已经订阅 Claude Code 或 Codex、想零额外成本加审查流程的个人开发者。
不适合:要求「尽量一个不漏」的安全审计场景,召回率偏低的取舍对它不友好,这类需求可以看站内写过的 Cloudflare Security Audit Skill;只想要一份通用工程规范 Skill 的,Addy Osmani 的 Agent Skills 更轻。
最后
先在一个已有分支上跑 ocr review --from main --to 你的分支,对照自己人工 review 的结论看它报得准不准;准,再把 GitHub Actions 模板接进仓库。