AWS Agent Toolkit MCP 上手:本机装 Skills 并握手
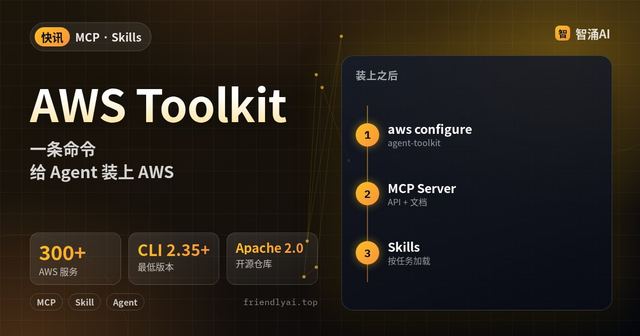
AWS 把面向编程 Agent 的官方能力收成 Agent Toolkit for AWS:托管的 AWS MCP Server、经过评估的 Skills,以及给 Claude Code / Codex / Cursor / Devin / Kiro 用的插件。站内快讯《AWS Agent Toolkit:官方 MCP+Skills》说过它是什么;这篇在本机把仓库拆开、装两条 Skill,并用 mcp-proxy-for-aws-cli 对官方端点做了一次 --skip-auth 握手,确认文档检索和 Region 列表在无凭证时也能跑通。
站内已有 MCP 入门、Skill 和 MCP 怎么分工、Claude Code MCP Tasks、Infinity 运行时。这篇只盯「官方 AWS 层怎么接到你现有的编程 Agent」。
前置条件
- Node.js 18+(本文 20.19.2)、npm、
npx;装 MCP 代理还要uv/uvx(本文 uv 0.13.5)。 - 可选:AWS CLI ≥ 2.35.0 才能跑
aws configure agent-toolkit一键向导。本机没有 AWS CLI,因此向导与带凭证写资源未实测。 - 测试日期北京时间 2026-10-26;仓库
aws/agent-toolkit-for-aws浅克隆 commite8c6309(2026-10-23),许可证 Apache-2.0。
先分清:Toolkit 不是又一个聊天 Agent
官方用户指南写明:Agent Toolkit for AWS 自己没有聊天界面、也没有模型。你继续用 Claude Code / Codex / Cursor 等;Toolkit 只提供连 AWS 的那一层——工具调用、当前文档、以及走 IAM 的路径。
| 组件 | 干什么 | 本机怎么摸到 |
|---|---|---|
| AWS MCP Server | 托管远程 MCP:搜文档、查 Region、沙箱跑 Python、调 API | uvx mcp-proxy-for-aws-cli==1.7.0 代理到 https://aws-mcp.us-east-1.api.aws/mcp |
| Agent Skills | 按任务加载的步骤/决策/踩坑材料 | 仓库 skills/;或 npx skills add aws/agent-toolkit-for-aws/skills |
| Plugins | 一键捆绑 MCP 配置 + 精选 Skills(如 aws-core 1.2.0) | Claude Code /plugin install aws-core@claude-plugins-official(本机未装插件) |
| Rules | 项目级持久指令:优先 MCP、先找 Skill、偏 IaC | 仓库 rules/aws-agent-rules.md,拷进 CLAUDE.md / AGENTS.md |
产品页写明 Toolkit 额外不收费;你只付 Agent 实际创建或调用的 AWS 资源。搜文档、发现 Skill 可以不登录。
第 1 步:克隆仓库,看清 Skills 盘子
git clone --depth 1 https://github.com/aws/agent-toolkit-for-aws.git
cd agent-toolkit-for-aws
find skills -name SKILL.md | wc -l   # 本文:118
ls plugins/   # aws-core / aws-agents / aws-data-analytics / aws-agents-for-devsecops / aws-startup-advisor
aws-core 的 plugin.json 版本是 1.2.0,自带的 MCP 片段会拉 mcp-proxy-for-aws-cli==1.7.0,并带 --skip-auth(方便先看工具列表;真要调 API 还得换成凭证或 OAuth)。Rules 文件会要求:能走 MCP 就别瞎 Bash 调 CLI;动 Secrets Manager 必须先加载对应 Skill,禁止把密钥明文读进上下文。
第 2 步:用 npx skills 装两条到本地
mkdir demo && cd demo
npx skills add aws/agent-toolkit-for-aws/skills -l          # 列出 118 条
npx skills add aws/agent-toolkit-for-aws/skills \
  --skill aws-iam --skill securing-s3-buckets -y
npx skills list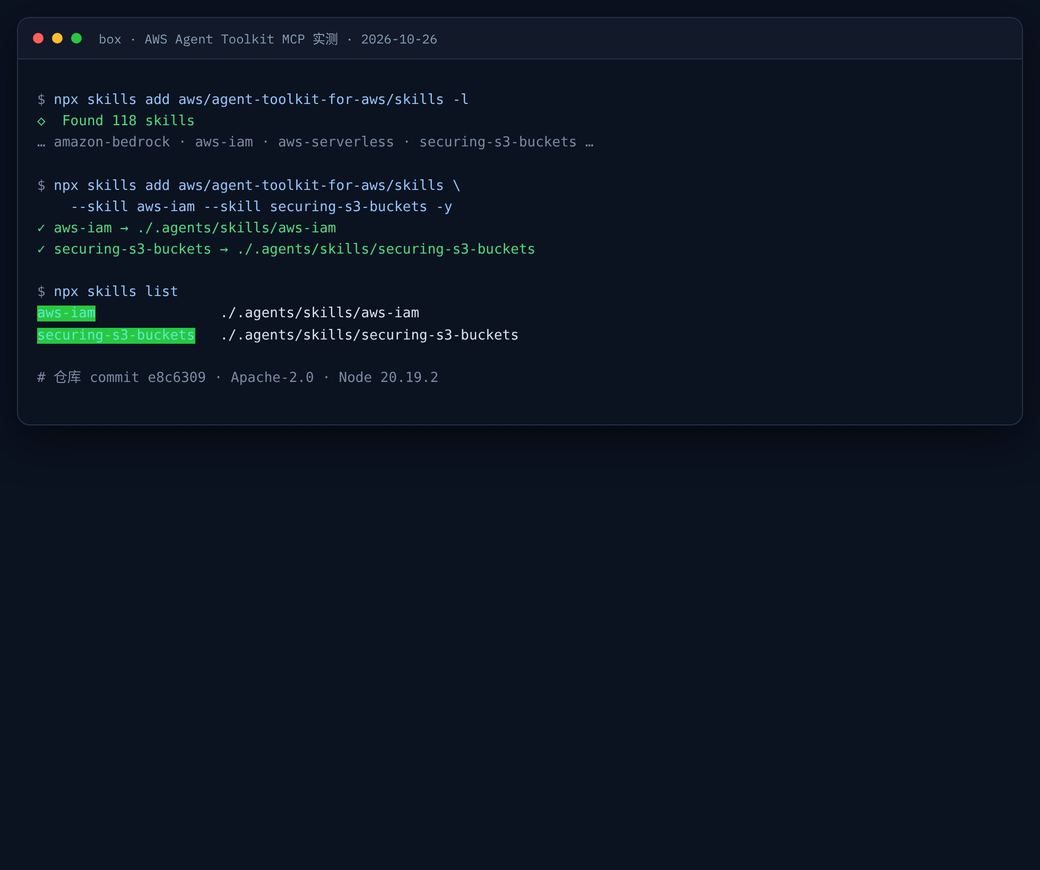
./.agents/skills/。安装完成后会有 skills-lock.json(记下 source 与 content hash)。Skill 会复制到 Cursor / Codex / OpenCode 等 Agent 目录——装上前先打开 SKILL.md,确认它会不会动到生产资源。
第 3 步:MCP 代理握手(--skip-auth)
uvx mcp-proxy-for-aws-cli==1.7.0 \
  https://aws-mcp.us-east-1.api.aws/mcp \
  --skip-auth \
  --metadata INSTALL_SOURCE=local-test
对这个 stdio 进程发 JSON-RPC initialize(协议 2025-11-25)后,返回的 serverInfo 是 MCP Proxy for AWS / 1.7.0。tools/list 给出 8 个工具:
- 知识类:
aws___search_documentation、aws___read_documentation、aws___retrieve_skill、aws___list_regions、aws___get_regional_availability - 执行类:
aws___run_script(沙箱 Python +call_boto3)、aws___get_presigned_url、aws___get_tasks
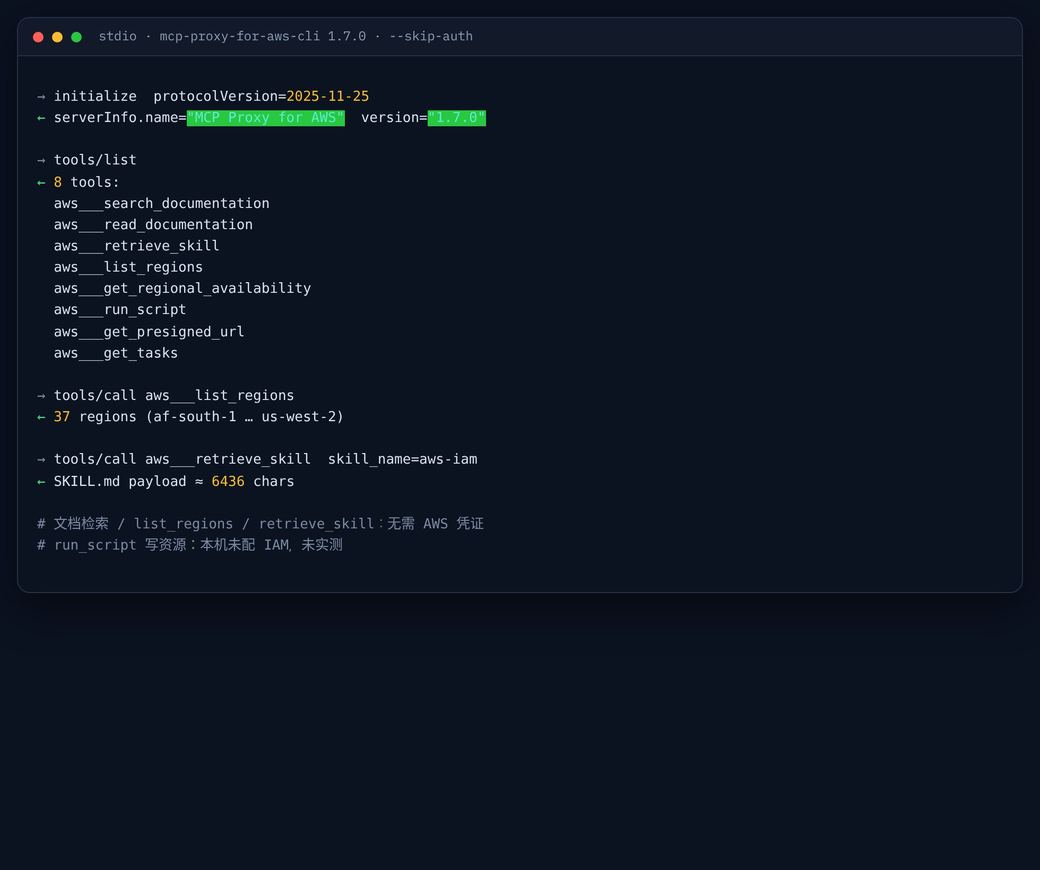
list_regions 返回 37 个区域;retrieve_skill(aws-iam) 拉回约 6.4KB 的 SKILL 正文。实测调用:
aws___list_regions→ 37 条(从af-south-1到us-west-2)。aws___retrieve_skill,参数skill_name=aws-iam→ 返回 Skill 正文(JSON 包装后约 6436 字符),开头就是「AI 常搞错的 IAM 坑」。aws___search_documentation可无凭证调用;具体命中页随索引变化,上线前以官方文档为准。
未实测(写明原因):
- 未安装 AWS CLI 2.35+,未跑
aws configure agent-toolkit。 - 未配置 IAM / OAuth,未调用
aws___run_script创建或修改任何云资源。 - 未在 Claude Code 里执行
/plugin install aws-core@claude-plugins-official(本机 Claude Code 2.1.309 未登录官方插件市场流程)。
第 4 步:接进你的 Agent(按官方路径抄)
选一条和你编辑器匹配的安装方式(命令以官方 Getting started 为准):
- Claude Code:
/plugin install aws-core@claude-plugins-official后/reload-plugins;找不到插件时先/plugin marketplace update claude-plugins-official。 - Codex:
codex plugin marketplace add aws/agent-toolkit-for-aws,再在/plugins里装 aws-core。 - Kiro / 其它 MCP 客户端:把官方 JSON 写进 MCP 配置(
uvx+ 端点 +--metadata AWS_REGION=…),再npx skills add aws/agent-toolkit-for-aws/skills。 - 一键向导:AWS CLI ≥ 2.35 时
aws configure agent-toolkit,会探测本机 Agent、装默认 Skills、写 MCP 配置。
建议立刻把仓库里的 rules/aws-agent-rules.md 拷进项目规则文件,并自己加:默认 Region、命名规范、生产账号只读。验证连接时,官方建议新开对话问一句「What AWS Regions are available?」——对应我们本机用 list_regions 跑通的那条路径。
生产前:条件键怎么用(概念核对)
用户指南写明:经 AWS MCP Server 出去的请求会自动带上全局条件键 aws:ViaAWSMCPService 与 aws:CalledViaAWSMCP。这样你可以在同一套 IAM 身份上写「人手可以发布,Agent 只能只读」——关键是把来路拆开,而不是再发一把万能钥匙。CloudWatch 看工具调用量,CloudTrail 留 API 审计。具体策略例句以「Identity-based policy examples for AWS MCP Server」文档页为准;本文没有在真实账号里 Apply 策略。
鉴权有两条官方路径:本地 mcp-proxy-for-aws 走 SigV4(可多 profile),或 OAuth 2.1 直连、少装一层代理。多账号对比配置时,文档提醒 OAuth 会话绑死单一角色,不能中途换 profile。
和 Infinity、Labs 旧件怎么摆
Infinity 解决的是「很多 Agent 进程怎么挂起、省内存」;Toolkit 解决的是「Agent 怎么安全、带着当前文档去动云资源」。两者叠得上,但不是互相替代。AWS Labs 上的旧 MCP/Skills 官方说会继续可用、继续收贡献,长期会把好的能力迁进 Toolkit——新项目直接用 Toolkit 即可,旧流水线不必半夜强迁。
常见坑
- 把 Toolkit 当成 Agent:它不写代码、不聊天;没接编程 Agent 等于只有一堆配置文件。
- --skip-auth 只适合探路:插件默认片段带 skip-auth,方便列工具;写桶、改 IAM 必须换成真实凭证或 OAuth,并单独测「Agent 能不能删生产表」这类否定用例。
- 权限不会自动变大:文档强调 Toolkit 不增加权限。人手角色能删库,Agent 经 MCP 同样能——除非你用条件键把 MCP 来路收成只读。
- Labs 旧 MCP 还在:产品页把 Toolkit 写成 AWS Labs 旧 MCP/Skills 的继任;旧的还能用,但新能力优先落在 Toolkit。
- 代理版本钉死:官方示例用
mcp-proxy-for-aws-cli==1.7.0(或文档里的 pin)。可复现环境别写@latest了事。
本机验证顺序可以记成三步:先 skills -l 确认盘子,再 --skip-auth 握手看 8 个工具名,最后(有账号时)用最小权限角色问一句 Region 列表。三步都过,再让 Agent 碰 CloudFormation 或 IAM。
完成标准
npx skills … -l能看到约 118 条;至少装成功 1 条并在skills list出现。- MCP 代理
initialize成功,tools/list能看到上述 8 个工具名。 - 无凭证下
list_regions或search_documentation有结构化返回。 - 若已配最小权限角色:再用 Agent 跑一次「只读列 Region / 搜文档」,并确认 CloudTrail 里能区分 MCP 来路(条件键部分以 IAM 文档为准,写资源路径本文未测)。
最后
已经在用编程 Agent 管 AWS 的人:先装 aws-core(或等价 MCP 配置)+ 规则文件,把生产写权限用条件键收紧,再让 Agent 碰基础设施。下一步可以直接打开站内快讯原文对照产品能力,或去仓库 Issues/Docs 跟插件更新。