微软 Agent Framework PyPI 包遭投毒
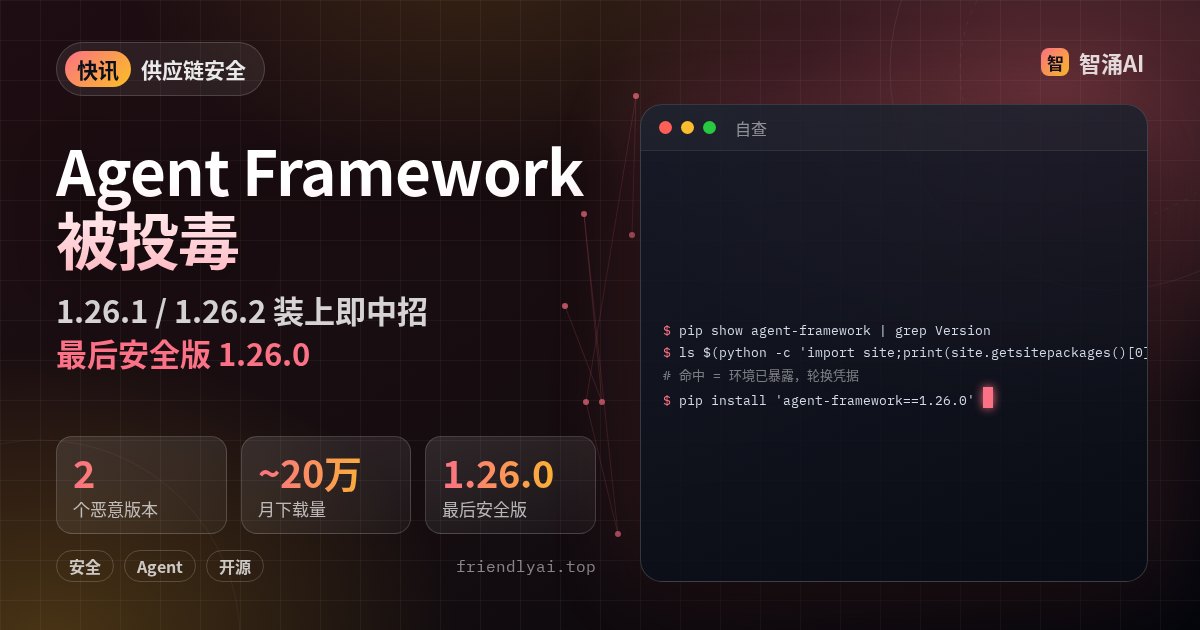
微软开源的 Agent 开发框架 agent-framework,在 PyPI 上被人发布了两个带凭据窃取代码的版本:1.26.1 于北京时间 11 月 18 日 04:35 上传,1.26.2 于 05:08 跟上,两者都已被 PyPI 隔离下架。
据 GitHub 安全公告 GHSA-764m-3ppc-5m73,窃取范围包括名字带 TOKEN、SECRET、KEY、AZURE、AWS、GITHUB、OPENAI 等字样的环境变量,其他进程的 /proc/*/environ,~/.azure、.npmrc、.git-credentials、.docker/config.json、Hugging Face 令牌和 .env 文件,还会去要 Azure 托管身份令牌和 Azure DevOps OIDC 令牌;1.26.2 又加了 GitHub Actions 的 OIDC 令牌。数据压缩后发往一个 webhook.site 地址。
安全公司 Wiz 统计,这个包每月下载接近 20 万次。StepSecurity 的时间线显示,1.26.1 在线约 31 分钟,被隔离 2 分多钟后攻击者又传了 1.26.2,说明第一次下架时发布权限还没收回。Wiz 分析认为攻击者拿到了微软内部发布签名服务 ESRP 的客户端证书,凭据从哪来目前不清楚。
自查方法:在锁文件、CI 日志、虚拟环境和镜像里搜这两个版本号;在 site-packages 根目录找 agent_framework_meta.pth 或 af_runtime_diag.pth;在代理和 DNS 日志里查 webhook.site 的出站请求。依赖里把版本钉在 1.26.0。供应链自查的通用做法可以看站内的 Python 供应链自查。
注意:公告写明暂未归因到已知团伙;ESRP 证书被盗是 Wiz 的分析结论,微软尚未在公告里确认入侵路径。有没有开发者凭据实际外泄,目前也没有公开数据。