Claude Code「不再询问」把密钥带进公开仓库
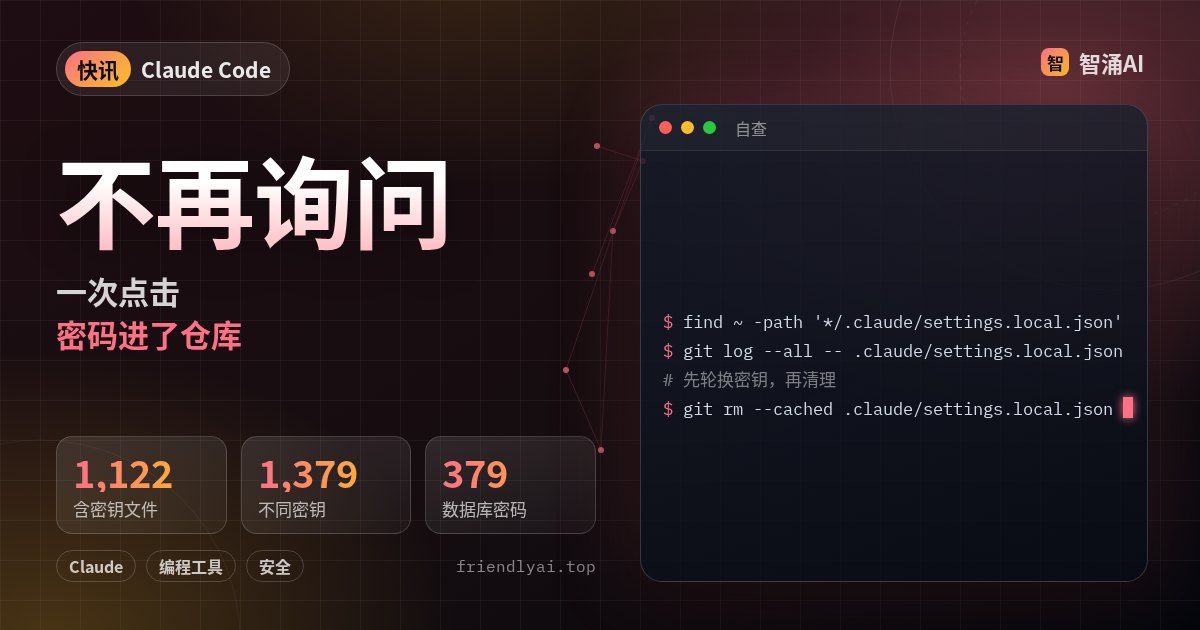
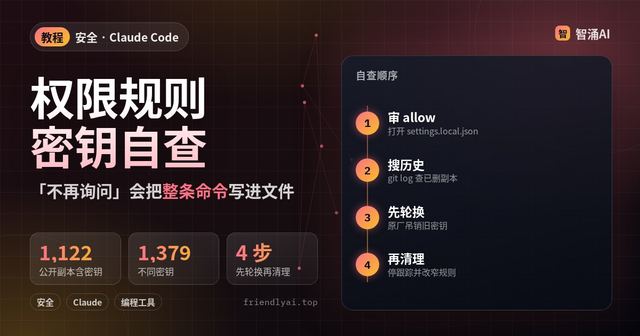
应用安全公司 Apiiro 本周公布研究:Claude Code 权限提示里选「Yes, and don't ask again」时,如果批准的是一条完整命令,命令里的密码、token 会原样写进项目的 .claude/settings.local.json。他们在公开 GitHub 上找到 1,122 份带密钥的这类文件。
官方文档写得清楚:「不再询问」会在仓库根目录的 settings.local.json 里存一条 allow 规则,有时是 npm test * 这样的模式,有时就是你批准的那一整条命令。按 The Hacker News 的转述,Apiiro 用 Opus 5.5 和 Fable 5.1 都复现了这一行为;算上共享的 .claude/settings.json、历史版本和提交进仓库的 Agent 对话记录,总数是 1,994 个仓库里的 2,539 个密钥。删掉文件不算修复,旧提交和 fork 里还在。
建议顺序:先轮换所有出现过的密码和 token;再 git rm --cached 停止跟踪,并把它写进项目自己的 .gitignore;命令里用 $DB_URL 这类环境变量代替明文;批准时优先选命令模式而不是单条命令。完整自查步骤见站内 Claude Code 权限与密钥自查教程;权限规则的写法可参考 Claude Code 权限设置教程。
注意:数字来自 Apiiro 自己的扫描,研究方没有测试这些密钥是否仍可用;其中一家被通知的公司确认过密钥当时有效。