Claude Code 权限自查:别把密钥写进 allow 规则
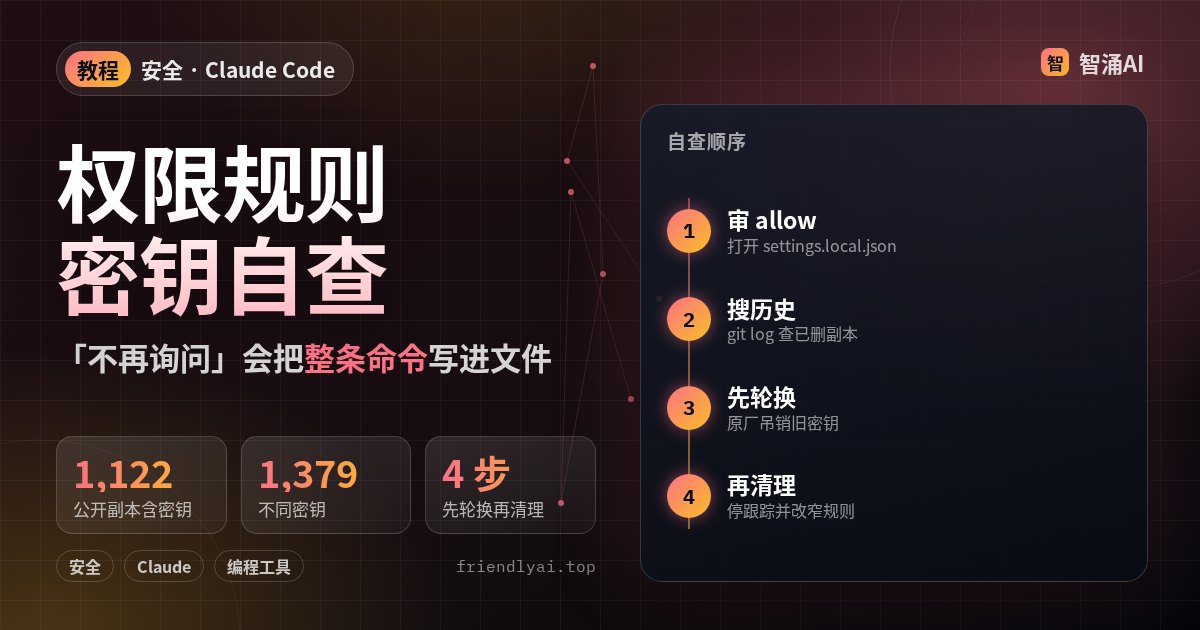
你在 Claude Code 的权限弹窗里点了「Yes, and don't ask again」,本意是少被打断。官方权限文档写明:对 Bash 命令和 WebFetch 域名,这条批准会永久写进仓库根目录的 .claude/settings.local.json。规则有时是 npm test * 这种模式,有时就是你刚批准的那一整条命令——密码、token 会原样躺在 JSON 里。The Hacker News 在 2026 年 11 月 7 日转述应用安全公司 Apiiro 的公开扫描:GitHub 上 104,185 份该文件中,有 1,122 份(约 1.1%)至少含一个密钥,合计 1,379 个不同密钥。
前置条件
本文按 2026 年 11 月 8 日查阅的 Claude Code 官方权限、设置与安全文档整理;公开扫描数字来自当天核对过的 The Hacker News 2026 年 11 月 7 日报道(转述 Apiiro)。权限规则怎么写、deny 先于 ask 再先于 allow,见站内 Claude Code 权限配置教程。这篇只写「不再询问」把整条命令写进文件之后,怎么自查和收场。你需要能打开自己的项目,本机装了 git。下面的检索命令可以在仓库根目录直接复制。
「不再询问」到底写进了什么
官方权限表把工具分成几类,保存行为并不一样:
| 工具类型 | 默认要不要问 | 点「Yes, and don't ask again」之后 |
|---|---|---|
| 工作区内只读(读文件、Grep) | 不问 | 不适用 |
| Bash 命令 | 要问(内置只读命令除外) | 按仓库、按命令永久保存 |
| 改文件 | 要问 | 只管到本次会话结束,不写进文件 |
| WebFetch | 要问(一批预批文档域名除外) | 按仓库、按域名永久保存 |
| WebSearch | 要问 | 按仓库永久保存 |
永久保存时,规则写到 git 仓库根目录的 .claude/settings.local.json。你在子目录或 worktree 里启动,官方说明也会解析回主检出的根目录,这条规则对整个仓库的后续会话生效。弹窗只在能完整展示批准范围时才提供「不再询问」;批准组合命令时,它会给每个需要批准的子命令各存一条规则,单次最多 5 条,而不会把整串 && 存成一条。
设置文档里还有一件容易误会的事。Claude Code 第一次在某个 git 仓库里写出这个文件时,会把 **/.claude/settings.local.json 加进你本机的全局 git excludes(core.excludesFile,或未配置时的 ~/.config/git/ignore)。这只保护你这台电脑上还没提交的副本。它不会改项目自己的 .gitignore;换机器、别人克隆、已经提交进去的文件,都不在这层保护里。你如果是手工建的这个文件、而 Claude Code 还没写过它,需要自己把它加进 .gitignore。文件一旦被 git 跟踪,就会被当成仓库提供的配置,allow 规则也要等工作区信任对话框通过才生效。
全局 git excludes 只护住你这一台电脑上还没提交的文件。已经进仓库、进历史、进 fork 的副本,它管不到。
第一步:先看当前工作区里的 allow 列表
在仓库根目录执行:
ls -la .claude/settings.local.json .claude/settings.json 2>/dev/null
ls -la ~/.claude/settings.json 2>/dev/null
git ls-files --error-unmatch .claude/settings.local.json 2>/dev/null \
  && echo "TRACKED" || echo "NOT_TRACKED_OR_MISSING"
git ls-files --error-unmatch 能告诉你这个文件现在是不是被索引跟踪。磁盘上有文件,并不等于 git 在跟踪它。跟踪状态才决定它会不会跟着 commit 走。
把 allow 列表打到终端(自己看,别把输出贴进工单、聊天或模型对话):
python3 -c '
import json
from pathlib import Path
for p in [Path(".claude/settings.local.json"), Path(".claude/settings.json")]:
    if not p.exists():
        print("missing", p)
        continue
    data = json.loads(p.read_text())
    allow = data.get("permissions", {}).get("allow", [])
    print("==", p, "allow", len(allow), "==")
    for rule in allow:
        print(rule)
'
然后用下面这条只读检索,标出「整条命令里可能夹了密码或 token」的行。模式来自 The Hacker News 转述的常见落点:PGPASSWORD=、sshpass -p、mysql -p,以及常见云厂商和代码托管 token 前缀。
grep -nE 'PGPASSWORD=|sshpass -p|mysql -p|--password |AKIA[0-9A-Z]{16}|ghp_|glpat-|npm_[A-Za-z0-9]{10,}|xox[baprs]-' \
  .claude/settings.local.json .claude/settings.json 2>/dev/null
2026 年 11 月 8 日,本机用一份不含真实密钥的示例 JSON 跑过上面两条命令:示例里的 PGPASSWORD=example-not-a-secret 被检索命中,Bash(npm run test *) 和 Bash(git log *) 没有命中。看到命中行,先记下对应的密码、token、云密钥,进入下一步轮换;先别急着删文件。普通的 --password 参数名也会被标出来,要自己看上下文。
第二步:在 git 历史里把已经删掉的副本也找出来
当前工作区是干净的,旧提交里仍可能有完整文件。Apiiro 的扫描里,另有 734 个密钥出现在 509 个仓库的旧版本中,这些密钥已经不在任何当前副本里,通常是因为文件后来被删了。在仓库根目录:
git log --all --full-history --pretty=format:'%h %ad %an %s' --date=short \
  -- .claude/settings.local.json .claude/settings.json

git log -p --all --full-history -- .claude/settings.local.json .claude/settings.json
-p 会把历史里的文件内容打到终端,里面可能就是明文密钥。在本地看完就关掉,不要重定向到会同步到云端的笔记,也不要贴给聊天机器人。组织层还可以在 GitHub 代码搜索里查 filename:settings.local.json path:.claude,以及共享的 .claude/settings.json。The Hacker News 转述:76,011 份共享设置文件里有 298 份也含密钥,多半写在 allow 规则中。把共享文件、历史版本和已提交的 Agent 对话记录算上,总数是 1,994 个仓库里的 2,539 个密钥。
一半被发现含密钥的文件,在仓库默认分支上至少待了 217 天;报道撰写时(文中称「截至周一」)这些含密钥文件仍在默认分支上。1,122 份含密钥文件对应 1,379 个不同密钥,其中 379 个是数据库密码,另有 43 个面向公开服务器的 SSH 登录、42 个 GitHub / GitLab / npm token、23 个 AWS 密钥;超过三分之一能直接连数据库。被点名的所有者里有 63 个组织。在研究者追溯到的 1,105 个仓库中,539 个仓库里有一次把 Claude 列为共同作者的提交改过该文件。
第三步:先轮换,再停止跟踪
顺序不能反。文件删了,旧提交和 fork 里的副本还在。The Hacker News 转述的处置顺序是:
- 把文件和历史里出现过的密码、token、云密钥,全部在原厂轮换或吊销。
- 停止跟踪:
git rm --cached --ignore-unmatch .claude/settings.local.json。 - 把
.claude/settings.local.json写进项目自己的.gitignore,让保护跟着仓库走。 - 打开本机上的文件,删掉每一条含密钥的 allow 规则。
- 以后命令里用
$DB_URL这类环境变量或密钥管理器引用,不要把明文写进命令行。 - 批准时优先选命令模式,例如
Bash(npm run:*),不要为一条带参数的完整命令点「不再询问」。
echo '.claude/settings.local.json' >> .gitignore
git rm --cached --ignore-unmatch .claude/settings.local.json
git add .gitignore
如果这个文件已经进过远程历史,停跟踪只影响之后的提交。要从旧提交里拿掉敏感内容,按 GitHub 官方文档「从仓库中删除敏感数据」处理,并通知协作者重新克隆;fork 里的副本要单独处理。密钥轮换本身可参考站内 AI 开发平台密钥泄露自查。
第四步:改规则时避开两种极端
官方建议把星号放在子命令后面:Bash(git log *) 只放行 git log;Bash(git *) 等于放行所有 git 子命令,包括 push,也匹配 git -c ... 这种能拉起外部程序的写法。启动时如果 allow 规则把星号写在子命令前面,Claude Code 会给出警告。
| 你点了什么 / 写了什么 | 文件里留下的规则 | 结果 |
|---|---|---|
| 只点一次 Yes | 不写文件 | 下次同样的命令还会问 |
| 对带明文密码的整条命令点「不再询问」 | 整条命令进入 allow | 密钥落盘,跟踪后会进仓库 |
手写 Bash(npm run test *),或批准 npm test * 这种模式 | 模式,通常不含密钥 | 同类测试命令不再问 |
手写 Bash(git *) 或 Bash(curl *) | 过宽模式 | 把危险子命令一并放行 |
安全文档也提醒:网络命令如 curl、wget 默认不会自动批准。要停掉它们,写进 permissions.deny。Bash 规则匹配的是命令文本,换一种写法(绝对路径、sh -c、git -C)就对不上,所以它不是围着程序的安全边界;需要操作系统层隔离时,用官方的沙箱。
共享的 .claude/settings.json 适合放团队统一的窄规则,例如 Bash(npm run lint)、Bash(npm run test *),以及 Read(./.env)、Read(./.env.*) 这类 deny。个人例外和「不再询问」留下的规则,留在未被跟踪的 settings.local.json 里。
常见坑
- 以为删掉文件就结束了。旧提交、fork(报道称 74 个仓库的 211 个 fork 带着同样的密钥)和打包进镜像、npm 包、压缩包里的副本都还在。先轮换,再清理跟踪。
- 只查 settings.local.json,不查共享 settings.json。团队故意提交的共享文件里也会出现带密钥的 allow 规则;插件、钩子和 MCP 的落点见站内 Agent 插件自查。
- 普通密钥扫描器会漏掉命令行里的密码。在 1,122 份含密钥文件上,gitleaks 标出 564 份,TruffleHog 标出 643 份,两家都没标到的有 215 份。多数漏网的是
PGPASSWORD=、sshpass -p、mysql -p后面那段普通密码。 - 组合命令会拆开存。你批准
git status && npm test时,官方会给需要批准的子命令分别写规则。以后单独再跑npm test,这条规则仍然生效。
完成标准
- 本机
.claude/settings.local.json和.claude/settings.json的 allow 列表里,没有明文密码或 token。 - 项目
.gitignore含.claude/settings.local.json;git ls-files .claude/settings.local.json没有输出。 - 文件和 git 历史里出现过的密钥,已经在原厂完成轮换或吊销。
- 会话里运行
/permissions,能说清每条规则来自用户级、项目共享还是项目本地文件;过宽的Bash(git *)、Bash(curl *)已改窄,或改成 ask / deny。
最后
打开你正在用的项目,先跑上面的 git ls-files 和 git log --all --full-history。只要历史里出现过 .claude/settings.local.json,就按出现过的密钥去原厂轮换,再回来改规则和 .gitignore。