Copilot 代码审查开放 API:从企业到仓库统一管
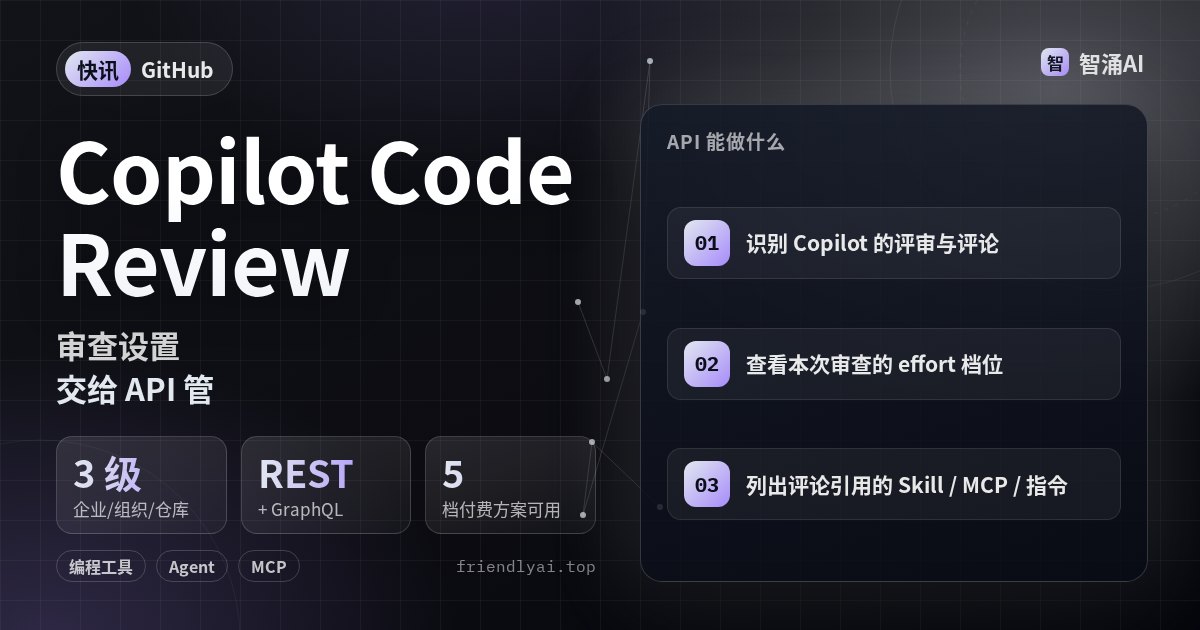
GitHub 在 11 月 6 日(美国时间)更新了 Copilot code review:审查相关的设置现在可以通过 REST 和 GraphQL API 读写,范围从企业策略一直到单个仓库。Copilot Pro、Pro+、Max、Business 和 Enterprise 方案都能用。
之前 API 已经能发起审查、选 effort、取回结果,这次补上的是批量配置和可追溯性。对仓库很多的团队,原来要在网页里一个个点的设置,现在可以写进脚本统一下发;审计时也能按「Copilot 的评论引用了哪个 MCP 服务器」去查。
同一次更新还把审查概览评论改得更紧凑:发现的问题集中放在顶部,本次用的 effort 和调查问卷挪到页脚,跳过和被排除的文件合成一个「Files not reviewed」小节。
注意:企业和组织级的设置接口(含组织 runner 接口)不支持 GitHub App 和细粒度个人令牌;仓库级接口两者都支持,读需要 Administration: read 权限,写需要 Administration: write。