Project Zero 改规则:报告满 90 天就公开
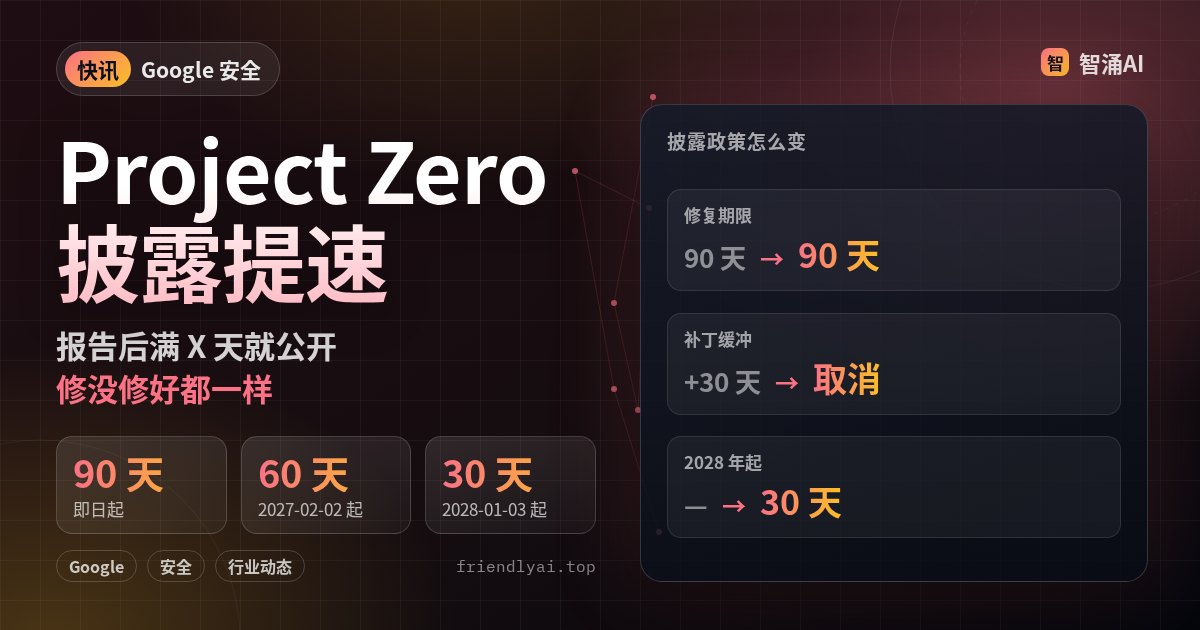
谷歌安全团队 Project Zero 在 11 月 13 日(美国时间)发布新版漏洞披露政策:漏洞报告给厂商后满 X 天就公开,不再看厂商修没修好。给出的理由很直接,大模型让攻击者找漏洞、从补丁反推利用方法的速度都快了很多。
2021 年以来 Project Zero 一直用「90+30」:90 天修复,再留 30 天让用户装补丁。新政策把宽限期、变体漏洞这类特殊规则基本删掉,也不再把「是否修好」当成披露节点,这样双方都能把流程自动化。团队给了一个对比:在一些目标上,过去一年只能找到几个漏洞,现在一周就能找到好几个,逐个和厂商协商已经忙不过来。
受影响最大的是补丁节奏。厂商自己的修复时间被压缩,补丁发布后到用户装上的那段空窗也更早暴露在攻击者眼前。依赖第三方组件的团队,最好提前把升级流程理顺。想先用 AI 给自家仓库扫一遍,可以看站内的 Codex Security 教程。
注意:新政策只约束 Project Zero 自己报告的漏洞。谷歌说硬件类问题仍可能个案处理,Spectre 和 Meltdown 就是先例。「一周找到好几个」是团队自述,文中没有给出具体目标和统计口径。