Grok Bot 原理拆解:一台云电脑撑起的 AI 同事
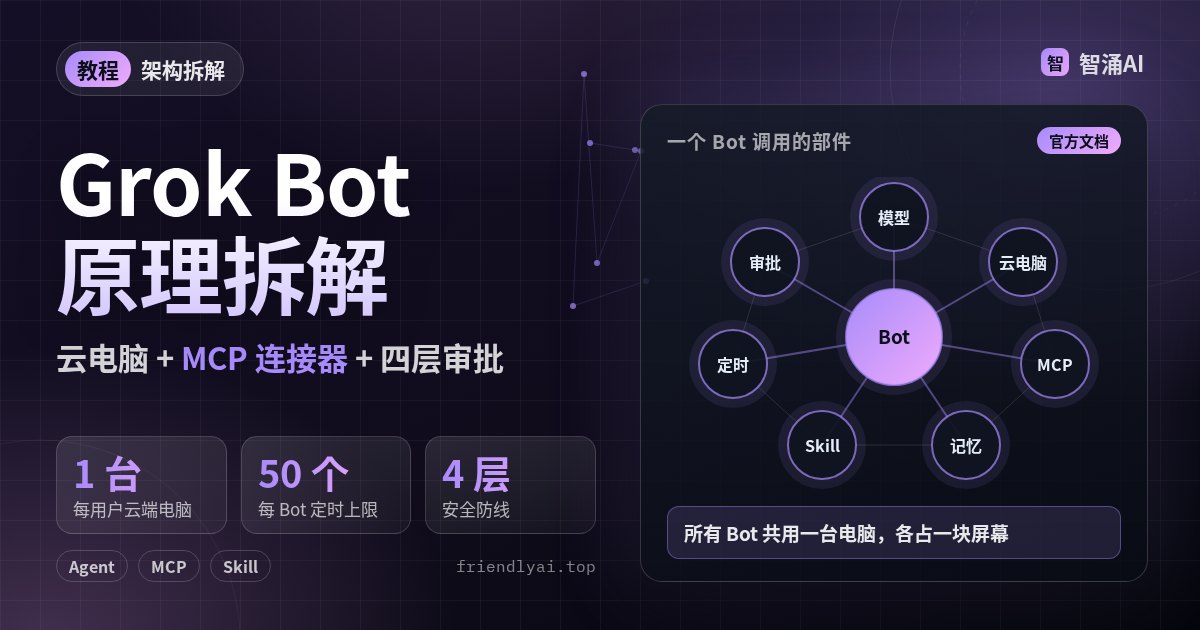
给 Grok Bot 发一句「把这周要跟进的客户整理出来,按我的口吻起草邮件,明早给我看」,第二天你看到的是一叠待审的草稿,而不是聊天框里的一段建议。这背后是一套怎样的结构?我们把 Cursor 和 xAI 的公开文档(2026-10-21 查阅)逐页读了一遍,拆成架构图、任务流程和 6 个关键机制。想选 Agent 工具、或者自己要搭类似平台的人,可以拿它当参照。
先说清楚两类内容:文中写「官方文档」的,来自 Cursor 和 xAI 的公开文档;写「行业通用解释」的,是同类 Agent 系统常见的做法,用来帮你理解,不代表 Grok Bot 内部就是这样实现的。我们没有订阅付费套餐做测试,全文未实测。价格和开通方式见系列旧文《Grok Bot 开通、价格与上手》,这里只讲它怎么工作。
它不是聊天框,是一个带电脑的同事
官方文档对 Bot 的定义是:有名字、有岗位、上下文会不断积累的 AI 同事。每个 Bot 在一台持久的云端电脑上干活,电脑里有浏览器、文件系统和终端,所以任务的终点是「在你真实用的工具里做完」,而不是给你一段草稿让你自己去贴。
和一般 AI 助手比,差别主要在三处:有地方干活(电脑)、有东西可调(连接的应用)、能在你不在场时继续(后台任务和定时 Routine)。下面的机制基本都围绕这三点展开。
总体架构:请求先到服务器,再分三路
安全文档里有一段架构说明,大意是:桌面和手机 App 把每个请求发到 Cursor 的服务器;从那里开始,任务在该用户的托管电脑上执行,提示词发给模型提供方,工具调用经由连接的应用到达第三方服务。下面这张图就按这段话和其他文档页画出来:
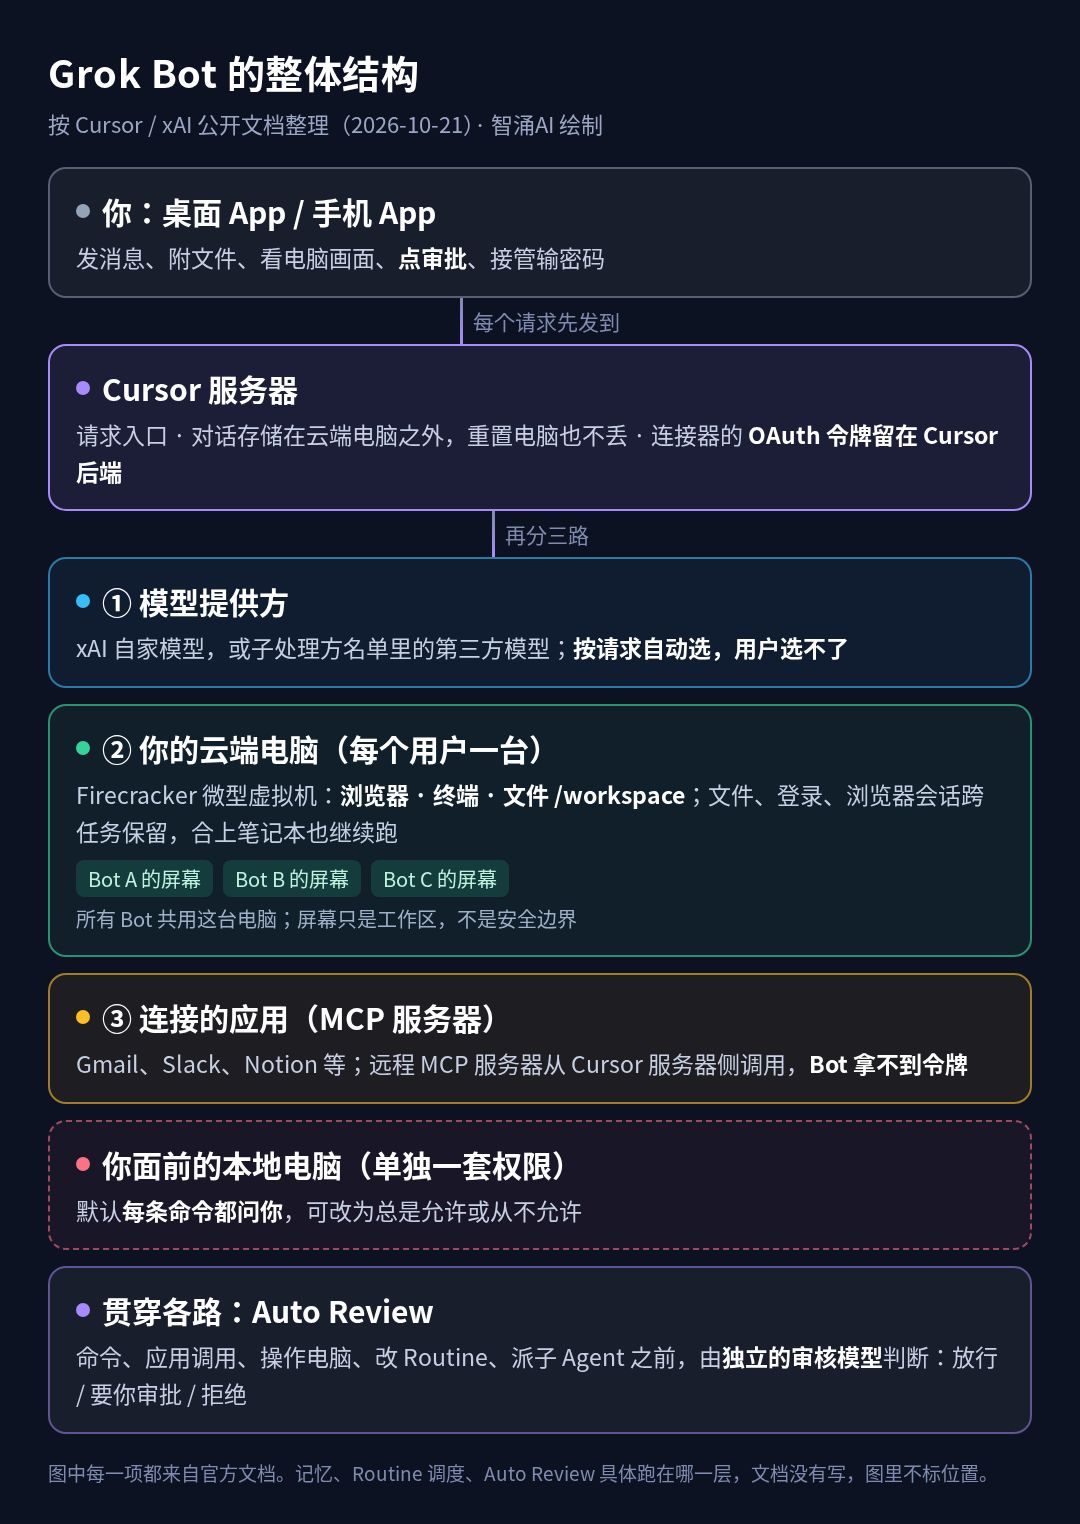
有几个细节值得记下来(均为官方文档):电脑目前跑在美国;空闲时会自动休眠,休眠不等于删除;对话存在电脑之外,重置电脑也不会丢;Grok Bot 只能跑在 Cursor 托管的电脑上,不支持私有部署,也不能用自己的镜像。
一个任务从发出到交付,经过 6 步
第 1 步,你发消息。可以贴文字、链接、图片,附文件,用 / 引用 Skill,用 @ 点名某个 Bot、群组、Routine 或应用。桌面端每条消息最多 6 个附件,文档、图片、音频单个 25 MB,视频 200 MB(官方文档)。
第 2 步,模型决定下一步做什么。这一步文档没有展开。行业通用解释:这类系统一般跑一个「Agent 循环」:把对话、岗位说明、记忆和可用工具清单交给模型,模型要么直接回答,要么输出一次工具调用;系统执行工具、把结果塞回上下文,再问模型下一步,直到它认为任务完成。
第 3 步,挑工具。官方的说法是:有连接的应用就用应用,其余的用「computer use」,也就是在云端电脑上开浏览器点网页、跑命令。
第 4 步,动作执行前过审核。Auto Review 会在命令、应用调用、操作电脑这类动作执行前判断:放行、要你审批,或者直接拒绝(官方文档)。
第 5 步,碰到只能人做的步骤就交给你。密码、通行密钥、两步验证码、验证码图片、付款或身份核验,Bot 会把电脑交给你操作。文档写明 Bot 不输入凭证,也看不到你的密码,登录后的会话会保留给以后的任务。
第 6 步,交付。对话里会显示工具活动、电脑操作、生成的文件、提问和审批请求,文件以卡片形式出现。干活过程中你可以随时插话,你的直接消息优先于后台工作;发「Stop now」会立刻停,但不会撤销已经做完的动作(官方文档)。
Grok Bot 的难点不在模型多聪明,而在模型每伸一次手之前,有没有人或规则先看一眼。
机制一:连接的应用走 MCP,令牌不落到电脑上
官方文档:连接器从侧边栏的「Connect apps」以插件形式安装,Gmail、Notion、Slack 这类服务都有。安全文档把它们直接称为「connected apps (MCP servers)」,并说明远程 MCP 服务器是从 Cursor 的服务器去连的;另有一类跑在电脑上的命令型服务器。OAuth 令牌保存在 Cursor 的连接器后端,Bot 调用工具时拿不到令牌,令牌也从不存到电脑上。连接器是账号级的,接一次,你所有 Bot 都能用。
行业通用解释:MCP(Model Context Protocol)是一种开放协议,把外部服务包装成一组带名字和参数说明的「工具」,模型只负责说「调哪个、传什么」,真正的执行和鉴权由宿主程序完成。这就是为什么令牌可以不进模型上下文。想动手体会,可以看我们的40 行 MCP 服务器教程。
官方明确建议能用连接器就别点网页,因为结构化接口比模拟点击稳。还有一个容易忽略的点:团队屏蔽了某个应用,并不会屏蔽这个服务的网站,Bot 仍可能通过浏览器访问;要堵住网页这条路得靠网络策略,而网络策略只有企业版有。
机制二:一台持久电脑,每个 Bot 一块屏幕
官方文档:每个用户分到一台专属的 Firecracker 微型虚拟机,有独立的内核、内存和虚拟设备,用户之间严格隔离。同一用户名下的所有 Bot 共用这台电脑,共享文件、浏览器 Cookie、登录状态和命令行凭证;每个 Bot 有自己的屏幕,可以并行操作浏览器,但一个 Bot 在自己的屏幕上一次只跑一个 computer use 任务。
持久的范围也写得很细:/workspace 里的文件、浏览器状态和支持的登录,在正常更新和恢复后都会保留;临时目录、手动装的软件包、没提交的应用状态则可能被替换。「更新电脑」会重建机器,保留文件和登录,但删掉你自己装的应用和包。
行业通用解释:很多编程 Agent 的云端模式是「一个任务起一个新容器,做完就扔」,干净但每次都要重新登录、重新装依赖。Grok Bot 选的是另一头:让环境长期存在,换来「登录一次,以后都能用」和 Bot 之间无缝交接,代价是同一用户内部的隔离变弱。
还有一个现实问题:电脑通过共享的静态出口 IP 上网,这些 IP 段所有 Grok Bot 客户共用,不提供独享 IP。官方承认有的网站会标记数据中心 IP,所以 Bot 被拦并不罕见。
机制三:记忆、Skill、Routine 分开管
这三样经常被混为一谈,文档里分得很清楚:
| 东西 | 存什么 | 作用范围 | 官方提醒 |
|---|---|---|---|
| 记忆 | 稳定偏好、重要事实、过往工作的摘要 | 每个 Bot 各自一份 | 不能替代权威数据源,重要决定让它重新打开原始系统核对 |
| Skill | 做某件事的方法:步骤、判断规则、输出格式、安全边界 | 你所有 Bot 共用一个库 | 要写清何时用、需要什么输入和权限、怎么验证、哪些要审批 |
| Routine | 哪个 Bot、什么时候跑哪个流程 | 归属一个 Bot | 测试运行也是真执行;每个 Bot 最多 50 个,间隔至少 5 分钟,保留最近 20 次运行记录 |
Skill 还可以「演示一遍」生成:在电脑画面里选 Teach a task,把浏览器上的流程做一遍,最长录 10 分钟,不录麦克风,Bot 会整理成一份 Skill 草稿。这个功能在逐步开放,生成的只是草稿,判断规则和失败处理要自己补。Routine 除了按时间表,还能由事件触发,比如一条 Slack 消息或 GitHub 通知;官方建议匹配规则写窄,别监听「每一条新消息」。
行业通用解释:Agent 的「记忆」大多是把长对话压缩成摘要,下次再放进上下文,所以会丢细节、会过期;Skill 一般是按需加载的说明文件,用到才读,省上下文。Grok Bot 的 Skill 用什么文件格式,公开文档没写。思路和 SKILL.md 相通,可以对照第一个 Agent Skill 教程。
机制四:多个 Bot 并行,靠消息交接
官方文档:一个 Bot 可以给另一个 Bot 发异步消息,对方被唤醒、处理、稍后回复,你在对话里能看到交接过程。群聊可以拉 2 到 6 个 Bot,用 @ 指定接手的人。Bot 往群里交接的消息只能是文字,图片要直接发给对应的 Bot。官方建议每个阶段只定一个负责人,并行交接容易做重复工作。
Auto Review 的审核范围里写着「Cloud Agent 和子 Agent 的启动」,说明 Bot 也会把活派给其他执行单元。行业通用解释:子 Agent 一般拿着独立的上下文去做一件子任务,做完只把结论带回来,好处是主对话不会被大量中间过程撑爆,几件互不相干的事也能同时做。
机制五:安全不是一个开关,是四层
官方文档把防线写成了层层叠加:
- 请求里的边界。文档说最强的边界就是你在请求里写的那句「可以改什么、在哪停下」。建议明确写出的动作包括发消息或邀请、发布内容、购买转账、删除覆盖数据、改权限、改生产环境、接受法律条款。
- 逐个动作的审批卡片。对话里会显示要执行的操作和参数,选「允许一次」「总是允许」或「拒绝」。你在场的对话里,审批会一直等你;Routine、触发器或其他 Bot 发起的审批约 10 分钟后过期,过期后动作不执行。
- Auto Review。一个独立的审核模型,在命令、应用调用、操作电脑、改 Routine 和触发器、派子 Agent 之前做判断。你可以加「先问我」和「自动允许」两类规则,冲突时「先问我」优先。它不审核记忆写入和大多数设置修改。
- 不靠模型判断的硬控制。用户之间的虚拟机隔离、逐个动作审批、企业版的网络白名单。
代你发消息这件事,就落在这几层上:Bot 没有自己的身份,永远以登录的你来操作,权限不会超过你本人。所以官方的建议是把「发送」放在审批之后,让 Bot 先出草稿。你本地的电脑另有一套权限,默认每条命令都要你批准,官方推荐没有必要就设成「从不允许」。
面对网页和应用返回内容里的提示词注入,文档说外部内容会被标记为不可信数据再交给模型,但也明确写了这些手段只能降低风险,不能消除。
机制六:模型由系统选,你看不到也改不了
官方文档写得很直接:Grok Bot 自己管模型选择,没有给用户的模型选择器;每个请求可能交给 xAI 的自家模型,也可能交给子处理方名单里的第三方模型,组合会随时间变化。用量账单只记作「Grok Bot 用量」,不按模型拆。团队在 Cursor 里设的模型白名单也管不到它。
对普通用户,好处是不用纠结选哪个模型;对有合规要求的团队,这一点要提前和销售确认。
和聊天助手、编程 Agent 比,差在哪
| 维度 | 聊天助手 | 编程 Agent(Codex、Claude Code 等) | Grok Bot(官方文档) |
|---|---|---|---|
| 在哪干活 | 对话窗口 | 主要在你的代码仓库和终端 | 每用户一台持久云端电脑 |
| 状态保留 | 会话和记忆 | 项目里的说明文件、代码本身 | 文件、登录、浏览器会话跨任务保留 |
| 能调什么 | 插件或连接器 | 命令行、MCP | 连接器(MCP)+ 浏览器 + 终端 |
| 你关机后 | 不干活 | 本地模式会停 | 继续跑,Routine 按时执行 |
| 擅长的交付物 | 回答、草稿 | 代码改动、PR | 跨网页和 SaaS 的报表、草稿、整理好的文件 |
前两列是行业通用的大致对比,各家产品都在互相靠拢,细节以各自文档为准。几款工具的价格和选法,看四款 AI Agent 横向对比。
用之前要知道的 6 个坑
- Bot 不是安全边界。你放在电脑上的凭证和文件,你名下每个 Bot 都能用。真要隔离,官方建议换一个 Cursor 用户。
- 删 Bot 不清电脑。删除 Bot 会删掉它的资料、对话和 Routine,但电脑上的文件和登录还在,要自己登出、删文件。
- 记忆会过期。涉及数字和决定,让它重新打开来源,不要只信它记得的东西。
- 定时任务里的写操作可能悄悄没做。无人值守时审批 10 分钟就过期,Routine 结果要设成「做了什么、等审批什么」分开汇报。
- 网站会拦。共享数据中心 IP、会话过期、验证码,都会让流程卡住,官方要求 Bot 停下交给你,而不是绕过去。
- 手装的软件会被清。更新电脑时自己装的包会被删,长期要用的东西放进
/workspace或者写成能重跑的安装步骤。
适合谁,不适合谁
适合:每天要在好几个网站和 SaaS 之间搬数据、写报表、起草邮件的运营、销售、助理类岗位;希望任务关机后照样跑、按时自动执行的人;想参考一套成熟 Agent 平台设计的开发者。
不太适合:只在本地仓库写代码的人,编程 Agent 更直接;对数据所在地、模型供应商有硬性合规要求的团队;需要私有部署的企业,目前不支持。
如果你要自己搭类似平台,从文档里能直接借鉴 4 条:环境持久化,让登录和文件跨任务保留;有接口先走连接器,令牌留在后端;审批按动作分层,再加一个独立的审核模型兜底;流程先跑通一次,再存成 Skill,最后才定时。
最后
已经有订阅的读者,可以按官方推荐的顺序试一次:挑一个只读、有明确终点的小任务,跑通后让它存成 Skill,确认输出稳定了再设 Routine,发送类动作全程留在审批之后。还没开通的,先看系列 3:Grok Bot 开通、价格与上手。
- Cursor Docs:Work with Grok Bot(Bot、消息、共享电脑、Skill 与 Routine)
- Cursor Docs:Grok Bot security(架构、MCP 与网络策略、Auto Review、模型与数据)
- Cursor Docs:Grok Bot security FAQ(Firecracker 隔离、出口 IP)
- xAI Docs:Skills and routines(Teach a task、Routine 上限)
- xAI Docs:Approvals, security, and privacy(审批、过期、本地执行)
以上页面均于 2026-10-21 查阅;本文未订阅付费套餐,未实测。