Epoch:GLM 5.3 利用补丁空窗攻破 Firefox
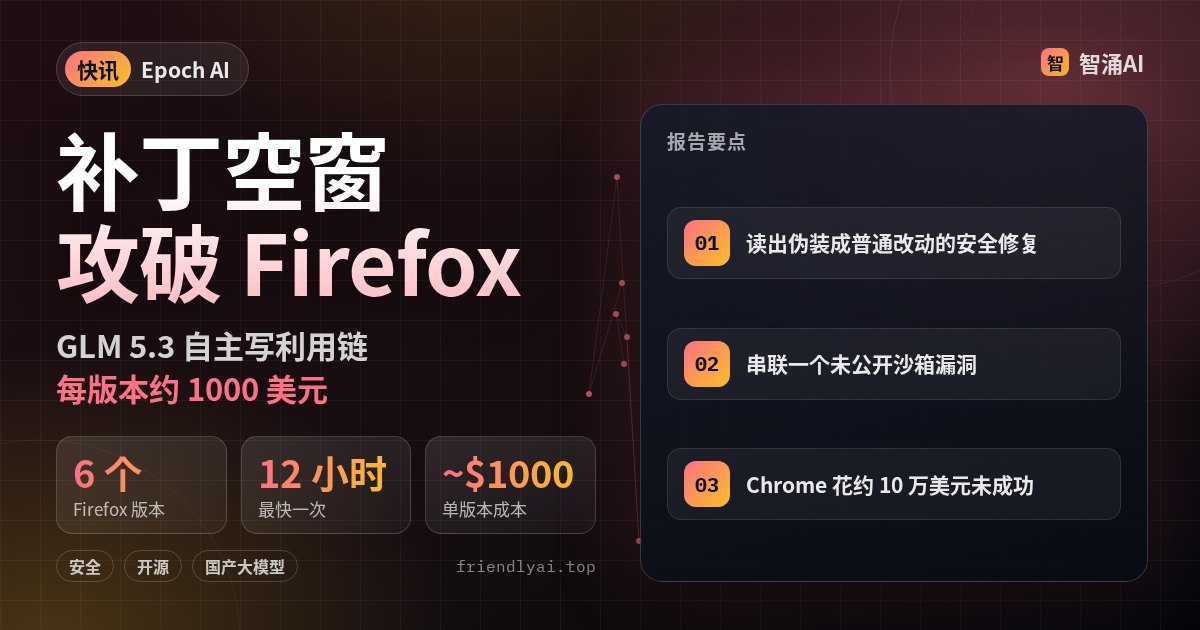
研究机构 Epoch AI 10 月 29 日发布报告:智谱 8 月发布的开源权重模型 GLM 5.3,在离线环境里利用“补丁空窗”(安全修复已出现在公开代码、但还没推送给用户的那段时间),攻破了 9 月 17 日到 10 月 26 日之间发布的 6 个 Firefox 版本。
数字方面:每个版本给模型最多 48 小时,最快一次 12 小时;搭好环境后单版本边际成本约 1000 美元 API 费用,Firefox 方向总花费超过 10 万美元。同样的方法对 Chrome 花了约 10 万美元,至今没做出同等利用。Firefox 的安全修复会伪装成普通改进,GLM 5.3 照样从代码里认出了哪些改动和安全有关。
报告想说的是:过去需要顶尖安全人员或受限前沿模型才做得到的事,现在可以随手下载的开源模型也能做。Epoch 的建议是安全修复在准备发布前尽量不公开、从测试版到正式版更快,不要同时修可以被串联的多个漏洞。路由器固件、手机系统这类更新慢的软件风险更大。
注意:实验数据来自 Epoch AI 自己的研究;团队尚未确认攻击在 Firefox 159.0 上是否仍可行,Kimi K3.1 Pro 等更强的开源模型也没有纳入测试。