Claude IP 白名单怎么开:企业安全中心与推理钩子
Anthropic 在 2026-11-05 给 Claude Platform 与 Claude Enterprise 补上了自助 IP 白名单(beta),并把企业侧的安全中心、推理钩子、集中管理和成员签退写进同一天的安全更新。站内已发过IP 白名单快讯和企业安全更新快讯。本文按官方 IP allowlisting 文档、平台发布说明和企业安全文章整理:白名单覆盖哪些面、怎么开、怎么防锁死自己,以及推理钩子与安全中心放在哪一层。
白名单解决什么:限制「泄钥后还能从哪打进来」
官方 IP allowlisting 文档写得很直:组织只允许名单内网段发起被覆盖的请求。API 密钥一旦泄露,攻击者换个出口 IP 就难再用;企业侧则是降低「登录会话被盗后还能从任意网络进组织」的面。
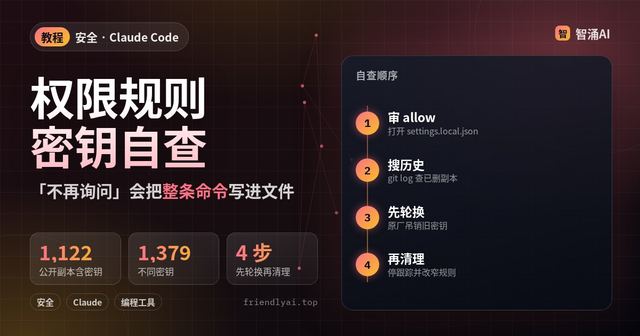
白名单只卡「从哪来」,不卡「钥还能活多久」。同一页文档要求:同时给钥设较短过期,或迁到 Workload Identity Federation,少用长期静态钥。这和站内AI 平台密钥泄露自查里「先吊销再换新」是同一条线——白名单是地理围栏,吊销才是废钥。
白名单限的是出口网段,不是密钥寿命;文档把「短过期或 Workload Identity」写成白名单之外的配套。
两条组织线:Platform Console 与 Enterprise 应用面
同一套能力在两类组织上的覆盖面不同,别混着用一份网段表去猜。
| 组织类型 | 入口 | 白名单主要覆盖 | 典型拒绝表现 |
|---|---|---|---|
| Claude Platform | Claude Console → Identity and access | Console UI;Messages / Batches / Token Counting / Models / Files / Skills;Managed Agents 的 Agents、Sessions、Environments、Vaults、Memory stores;本组织 Admin / Compliance API | Messages 等返回 403 permission_error,文案含 Your IP address isn't in this organization's allowed range. |
| Claude Enterprise | claude.ai → Organization settings → Organization and access | 浏览器 / 桌面 / 移动端 Claude;账号登录的 Claude Code;Claude in Chrome、Office 加载项、Cowork、Remote Tools;本组织 Admin / Compliance API | Web/桌面看到「Your current network can’t access this organization」;Claude Code 侧同样是 403 与上列文案 |
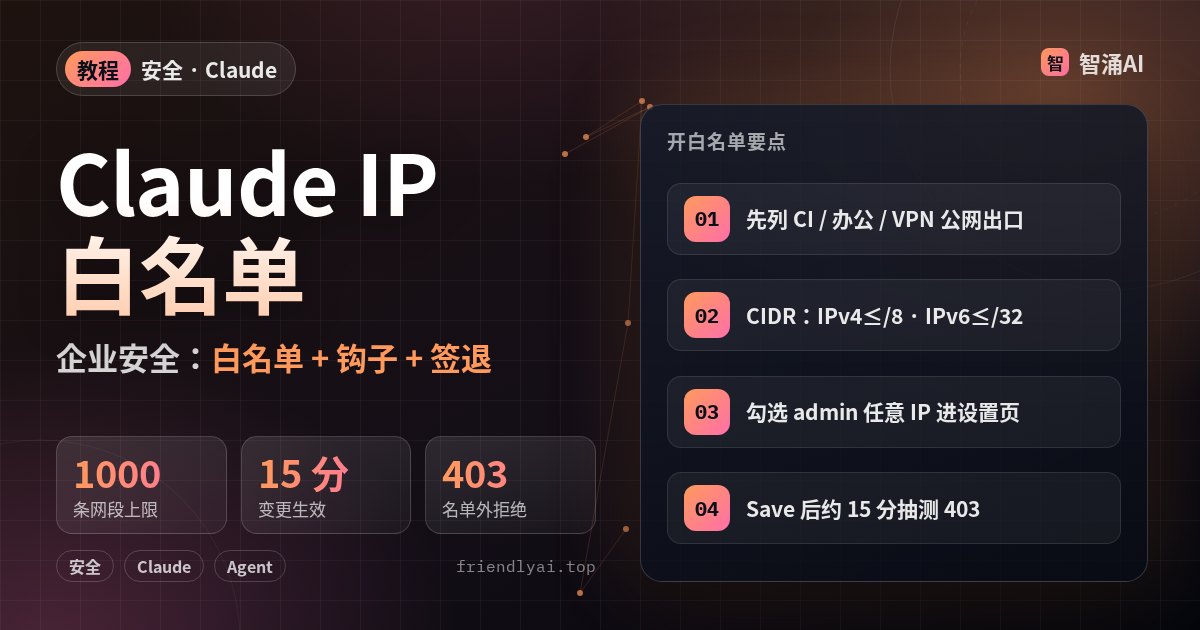
平台发布说明(2026-11-05)补充:每组织最多 1000 条 IPv4/IPv6 或 CIDR;Enterprise 安全文章则把「企业自助维护 IP 白名单」和「Admin API 一键让成员在所有设备签退」写进同一波访问控制。企业托管连接器自动连插件另见企业托管认证自动连插件,偏连接面;本文偏出口网段与运营面。
官方写明的限制(开之前先读)
- Platform:白名单管的是打到 Managed Agents 管理端点的请求,不管 runtime 里 Agent 自己往外连的网络。Bedrock、Claude Platform on AWS、Google Cloud 上的 Claude、Microsoft Foundry 上的 Claude 不在这份白名单里。
- Enterprise:Claude Design、Claude in Slack、Claude Academy 不覆盖。用户已被拦在名单外时,若聊天里还有进行中的任务,官方写明任务最多还能继续约 24 小时,但用户无法从名单外打开或操控该会话。
- 代理出口:Claude in Chrome、Cowork、Remote Tools、Office 跨应用等会走
bridge.claudeusercontent.com。若公司代理让这个主机与claude.ai/api.anthropic.com走不同公网地址,名单里要一并加上那条出口。
怎么开:先列网段,再开开关,最后 Save
- 打开设置页:Platform 去 Console 的 Identity and access;Enterprise 去 claude.ai 的 Organization and access。
- 打开 IP allowlist 开关:官方写明「Nothing changes until you save」——只拨开关、不保存,线上行为不变。
- Add entry / Add IP range:逗号分隔写入当前正在用的公网地址或 CIDR,并覆盖数据中心、CI、办公网、VPN、代理、自托管 sandbox worker 的出口。条目只接受公网地址,不要写
10.0.0.0/8这类私网段。单条最宽:IPv4 不超过/8,IPv6 不超过/32。 - 勾选防锁死:Platform 勾选「Allow admins to access this settings page from any IP address」;Enterprise 勾选「Allow owners to access this settings page from any IP address」。官方强烈建议勾上,否则名单写错时管理员自己也进不去改。
- Save and confirm:保存时页面会核对你当前地址是否已在名单里;它不会帮你核对服务器、同事或明天出差用的网。
变更最多约 15 分钟生效。应用侧盯 403 permission_error(含只在夜间/周末跑的批任务);Enterprise 再让各网段用户确认能打开 Claude。已建立的连接、Office 加载项、Remote Tools 可能更慢才切到新策略。
锁死自己时按官方四步回滚
Enterprise 上只有 owner / primary owner 能改名单(普通 admin 改不了)。官方顺序:
- 先连回已在名单里的办公网或 VPN,点 Try again(没有按钮就刷新)。
- 请一名仍在名单内的 admin/owner 把你的当前公网地址加进去。
- 若你是 admin/owner 且勾了「任意 IP 可进设置页」:打开 Console 或浏览器里的 Claude,点 Open IP allowlist(或回到 Identity / Organization and access),Add it 当前地址,或临时关掉白名单后 Save。恢复访问同样可能要等最多约 15 分钟。
- 若没有任何 admin/owner 能进设置页:联系 Anthropic 支持关闭白名单。
勾选「任意 IP 可进设置页」的代价也写在文档里:攻击者若拿到 admin/owner 会话,可从远程改名单。配了 Compliance API 的组织,Activity Feed 会记录白名单变更,方便审计。
企业侧叠一层:安全中心、推理钩子、签退
同日企业安全文章把白名单放进更大的控制面。按文档口径,和站内 Agent 自查可对照着看:
- 安全中心(beta):Organization settings 一页对比聊天、Cowork、Claude Code 的当前配置与 Anthropic 推荐值,带跳转链接;可下载报告给审计。带 Compliance API 的组织可用接口读同一套结果。官方写明:这是指导,不是合规认证。
- 推理钩子(已 GA):提示钩子把受支持产品里的提示送到你们自己的安全/DLP 工具裁决;工具调用前钩子在工具真正执行前再检一次。策略仍写在客户自有安全栈,不搬进 Anthropic。这和站内讲的插件 / 钩子 / MCP 自查同一类「工具落地前拦一道」,只是企业侧接到组织 DLP。
- 集中管理(beta):母组织在
admin.claude.com统一管 SSO、SCIM、域名校验、组与 Compliance API 密钥。各子组织仍自管成员与组织级安全(含 IP 白名单、租户限制、会话时长)。 - 成员签退(beta):Admin API 一次调用结束该成员在所有浏览器与设备上的登录;Claude Code 等需重新登录。文档写明:不结束 API 密钥、已在跑的云会话、已排程的 routines;成员之后仍可再登录。
- Desktop 影子 IT(beta):托管电脑上的 Claude Desktop 可拦个人账号与外部组织账号;Owner 还可限制可用工作区文件夹。Cowork / 统一 Claude 本机虚拟机可装组织 EDR 传感器(检测模式,beta)。
若关心的是模型被诱导外泄数据,而不是出口网段,另看提示词注入防护清单;白名单解决不了「合法网段内的提示词攻击」。
落地清单(按团队规模裁)
- 先只锁 CI 出口 + 生产出口;开发者笔记本用单独低权限钥,避免和生产钥共名单。
- 名单草稿里写清:办公网、VPN、CI runner、代理、sandbox worker;核对
bridge.claudeusercontent.com是否另有出口。 - 开白名单前勾上 admin/owner 逃生通道;保存后 15 分钟内抽测 Messages、Console、Claude Code(账号登录)。
- 生产钥设过期或迁 Workload Identity;怀疑泄露时仍按密钥自查文「先吊销」。
- Enterprise:安全中心过一遍推荐值差;推理钩子接到现有 DLP;需要时配 Admin API 签退与 Desktop 个人账号拦截。
注意:IP 白名单、安全中心、集中管理、成员签退、Desktop 策略等多处仍标 beta;覆盖范围与行为以平台文档和企业帮助中心为准。名单写错会导致合法流量 403,先在低风险组织演练再推全公司。